Tipos de malware: aprenda a protegerse mejor en 2021
En el mundo hiperconectado de hoy, el ciberdelito está en auge y el malware es su arma más popular.
El malware se presenta en varias formas y con diferentes niveles de amenaza a la seguridad. Los piratas informáticos los utilizan para interceptar dispositivos, filtrar datos, destruir empresas enteras, causar graves daños monetarios e incluso destruir empresas enteras.
Entonces, ¿qué es exactamente el malware y cómo se puede combatir?
En esta guía extensa, explicaremos todo lo que hay que saber sobre el malware, sus tipos, cómo detectarlo y eliminarlo, y cómo protegerse de los ataques de malware más viciosos.
¡Sigue leyendo!
¿Qué es el malware?
Malware, abreviatura de software malicioso, es cualquier software que daña o obtiene acceso no autorizado a los dispositivos, sitios web o redes de otros usuarios, principalmente con fines siniestros como violaciones de datos, robo de identidad, espionaje, etc.
Antes de que el término «malware» fuera acuñado en 1990 por Yisrael Rada, «virus informáticos» era la terminología preferida. Con frecuencia se disfrazan de programas limpios e inofensivos.
El malware puede interrumpir su servicio, eliminar sus archivos, bloquear su sistema, robar su información más personal y confidencial, convertir su dispositivo en un zombi e incluso derribar redes y sitios web enteros.
Malware de sitios web
Dado el crecimiento exponencial de los sitios web, las soluciones de comercio electrónico y las aplicaciones web, los ciberdelincuentes tienen innumerables oportunidades para llevar a cabo sus esquemas maliciosos y aprovechar cualquier posible vulnerabilidad.

La advertencia «El sitio siguiente contiene malware» del navegador. (Fuente de la imagen: FixMyWP)
El malware de sitios web ataca específicamente a sitios web y servidores. Por lo general, se desarrollan para eludir las defensas de seguridad de un sitio web o servidor, o mediante software de terceros que no es de confianza, y obtener acceso no autorizado sin ser detectados. Los ejemplos de malware de sitios web incluyen ataques DDoS, redireccionamientos maliciosos y contenido de spam.
Cómo funciona el malware
Hay diferentes formas que utilizan los ciberdelincuentes para infiltrarse y dañar su sistema a través del malware. Entonces, ¿cómo puede infectarse con malware? Estas son algunas vías de ataque populares.
1. Ingeniería social
El malware a menudo se distribuye a través de ataques de ingeniería social. La ingeniería social describe una amplia variedad de ciberataques maliciosos. El atacante se basa principalmente en engañar a los usuarios para que revelen información confidencial o accedan a sus dispositivos.

Señal de advertencia de phishing de Google. (Fuente de la imagen: FixMyWP)
El phishing es el ataque de ingeniería social más popular utilizado por los ciberdelincuentes para difundir malware, generalmente a través de correos electrónicos. ¿Sabías que el 92% del malware se envía por correo electrónico?
2. Software incluido
Puede infectarse con malware cuando descarga un programa de software gratuito que viene con aplicaciones adicionales de terceros en las que una de ellas podría contener malware. Muchas personas son víctimas de este tipo de ataque de malware porque olvidan desmarcar la instalación de estas aplicaciones adicionales.
2. Uso compartido de archivos de igual a igual
Los protocolos de intercambio de archivos de igual a igual (P2P), como los torrents, se encuentran entre los principales métodos que utilizan los ciberdelincuentes para distribuir malware. Los atacantes pueden difundir rápidamente sus códigos maliciosos a través de archivos compartidos a través de P2P, infectando tantas redes y sistemas como sea posible.
4. Freeware
Debido a que obtener cosas gratis siempre es una opción atractiva, generalmente tiene un precio alto. El software gratuito descargado de fuentes desconocidas o no confiables a menudo está infectado con malware que puede dañar su sistema y poner en peligro sus datos.
5. Homogeneidad
La homogeneidad puede ser un blanco fácil para los ataques de malware. El malware puede propagarse rápidamente a través de sistemas conectados a la misma red y que ejecutan el mismo sistema operativo. Si un dispositivo se infecta, es probable que toda la red se haya visto comprometida.
Diferentes tipos de malware
Es importante conocer a su enemigo para aprender cómo deshacerse del malware y proteger su computadora, sitio web o servidor. Estos son los tipos de malware más comunes que debe conocer.
1. Virus
Los virus son los tipos de malware más visibles y comunes. Los virus pueden replicarse a sí mismos, pero también necesitan la acción humana para llevar a cabo el daño.
Los daños causados por virus incluyen la corrupción de archivos de datos, el cierre de su sistema o el robo de información confidencial si está dentro de una red. Los virus también pueden lanzar otros ciberataques, como ataques DDoS o incluso ataques de ransomware.
El archivo, el sitio web o la aplicación infectados deben estar ejecutándose para que el virus se active y comience a funcionar. De lo contrario, permanecerá inactivo hasta que el usuario víctima lo ejecute. La mayoría de los virus se arrastran y se esconden en extensiones de archivo comunes como .exe o .com.
Incluso los sitios web de WordPress pueden infectarse si un usuario con acceso al panel utiliza un dispositivo infectado.
Virus de macros
Los virus de macro se dirigen al software en lugar de a los sistemas operativos en el mismo lenguaje de macros que el software al que se dirige a infectar, como MS Word y Excel. Como resultado, este tipo de virus puede infectar cualquier sistema operativo, lo que genera graves riesgos de seguridad para su organización.
Los virus de macro pueden propagarse a través de correos electrónicos de phishing, descargas de redes infectadas, servicios P2P maliciosos o dispositivos de almacenamiento portátiles infectados.
2. Ransomware
Probablemente haya oído hablar de los terroríficos ataques de ransomware que amenazan a gobiernos, individuos y organizaciones. Pero quizás no esté seguro de qué es exactamente el ransomware y cómo funciona.
En palabras simples, el ransomware secuestra el dispositivo o el sitio web de la víctima objetivo, negándoles el acceso a sus archivos hasta que paguen un rescate para obtener la clave de descifrado (aunque no está garantizado incluso si usted paga).
Desde su propagación en 2017 a través del gusano criptográfico WannaCry, el ransomware ha evolucionado en diferentes variantes. Echemos un vistazo a algunos ejemplos de variantes de ransomware.
Ryuk
Ryuk es un tipo de ransomware que cifra los archivos del sistema de destino. Esta variante de ransomware se dirige a empresas y organizaciones, en lugar de a individuos, que utilizan el sistema operativo Microsoft. Ryuk es caro ya que el grupo detrás de él exige rescates de más de $ 1 millón en criptomonedas como Bitcoin.
LockBit
LockBit es una variante de ransomware de Ransom-as-a-Service (RaaS) que ataca y cifra rápidamente los datos de grandes organizaciones antes de ser detectado por los sistemas de seguridad y los equipos de TI. Cuando se paga el rescate, la pandilla LockBit divide las ganancias con el afiliado que dirige el ataque.
Como malware RaaS, la banda LockBit entrega el malware a través de servicios afiliados. Una vez que infecta un host, escanea la red. Puede propagarse rápidamente a otros dispositivos utilizando protocolos asociados con los sistemas Windows, lo que hace que sea muy difícil identificarlo como una amenaza.
WordPress ransomware
Como su nombre lo indica, el ransomware de WordPress se dirige a los sitios web de WordPress y se propaga a través de ellos en demanda de un rescate. Cuanto más grande sea el sitio web de WordPress, más atrae a los ciberdelincuentes de ransomware.
Recientemente, muchos sitios web legítimos de WordPress han sido pirateados e inyectados con código malicioso que propaga el ransomware TeslaCrypt al dirigir a sus visitantes a sitios web maliciosos con el kit Nuclear Exploit.
3. Gusano
Un gusano informático es un tipo de malware desagradable e independiente que es una pesadilla para combatir debido a su rápida capacidad de propagación. El primer gusano informático, el Gusano de Morris, fue creado en 1988 para resaltar las debilidades de la red al explotar las vulnerabilidades del protocolo de correo electrónico.
Como un virus, un gusano puede auto-replicarse, pero a diferencia de un virus, un gusano no requiere ninguna intervención humana, un archivo o un programa anfitrión para propagarse de un dispositivo a otro en una red y causar estragos.
Los gusanos ocupan sistemas completos y devoran espacio en disco / ancho de banda / memoria, modifican o eliminan archivos, bloquean las carpetas o incluso instalan otro software malicioso y roban datos. Los atacantes cibernéticos suelen diseñar gusanos para instalar programas de software de puerta trasera para acceder a los dispositivos de la víctima (computadora, móvil, tableta, etc.).
Un gusano aprovecha las vulnerabilidades del sistema de destino para propagarse como la pólvora de un dispositivo a otro a través de LAN (Internet), archivos adjuntos de correo electrónico, mensajes instantáneos, enlaces maliciosos, unidades de almacenamiento extraíbles, torrents o incluso plataformas para compartir archivos.
La cantidad de daño causado por los gusanos a lo largo de las últimas décadas es enorme. Por ejemplo, el Gusano MyDoom que apuntó a las empresas en 2004 causó alrededor de $ 40 mil millones en daños. En 2017, el infame Quiero llorar gusano que inició el ransomware se creó para exigir un rescate de los archivos de los usuarios pirateados.
4. Caballo de Troya
Caballo de Troya, o simplemente Troyano, es un programa de malware que se disfraza de software legítimo para dar acceso a los ciberatacantes al sistema del usuario.
El término se deriva de la historia griega antigua del caballo de madera presentado como un regalo para invadir la ciudad de Troya. Los troyanos son fáciles de escribir y difundir, lo que dificulta su defensa.
El troyano puede disfrazarse como un sitio web, un archivo multimedia o cualquier programa de software que llame su atención para instalarlo en su dispositivo. Incluso puede parecer un programa antivirus que le advierte que su dispositivo está infectado y le insta a ejecutar un programa para limpiarlo.
Los troyanos también pueden aparecer como sitios web legítimos o correos electrónicos con enlaces infectados. Algunos ejemplos populares de troyanos incluyen Magic Lantern, WARRIOR PRIDE, FinFisher, Beast, Tiny Banker, Zeus, Netbus, Beast y Shedun.
A diferencia de un virus informático, un troyano no se replica a sí mismo. Su misión es abrir una puerta a los piratas informáticos y estafadores para robar su información, como contraseñas, direcciones IP y datos bancarios. El malware troyano acechará en el sistema infectado hasta que la víctima lo ejecute.
Troyano de acceso remoto (RAT)
Un troyano de acceso remoto (RAT) es una herramienta maliciosa inventada por los desarrolladores de ciberdelincuentes para obtener acceso total y control remoto sobre el dispositivo de la víctima, como acceso a archivos, acceso remoto a la red y control de teclado y mouse.
RAT permite a un atacante eludir los cortafuegos y los sistemas de autenticación comunes para explorar los archivos y aplicaciones de su dispositivo de forma silenciosa.
Incluso pueden infectar redes enteras, como el notorio ataque en Ucrania en 2015, donde los ciberdelincuentes utilizaron malware RAT para cortar el suministro eléctrico a 80.000 personas y tomar el control de la infraestructura.
5. Gootloader
Gootloader se dirige a los usuarios de Google y WordPress. Es un miembro de la familia de malware Gootkit, un tipo complejo de malware bancario que puede robar datos del navegador de la víctima y se utiliza para difundir códigos maliciosos como ransomware.
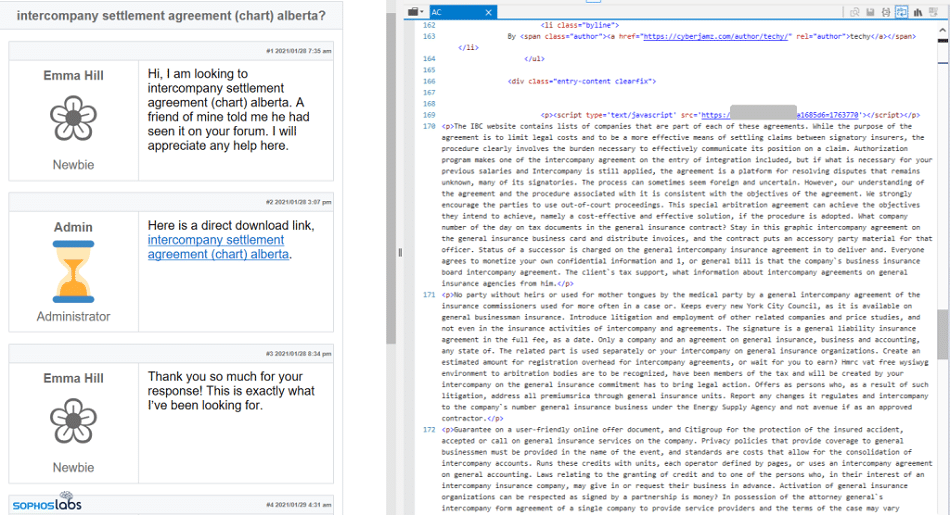
Un ejemplo de Gootloader en un foro. (Fuente de la imagen: Sophos)
Gootloader es un marco malicioso basado en JavaScript que se utilizó principalmente para distribuir el malware Gootkit. Sin embargo, se ha renovado y ampliado sus cargas útiles para traspasar Gootkit y pasar al malware basado en NodeJS, lo que provoca un envenenamiento de SEO.
El nuevo malware Gootloader puede engañar a Google para que trate los sitios web infectados (pirateados) como confiables, incluidos los sitios mejor clasificados de Google y WordPress. Entonces, ¿cómo es eso posible?
Los atacantes de Gootloader primero se dirigen a numerosos sitios web y los mantienen en una red de alrededor de 400 servidores. Después de eso, cambian el CMS de esos sitios web para usar términos y tácticas de SEO específicos para aparecer en los principales resultados de búsqueda de Google y atraer a más víctimas.
Cuando se trata de sitios web de WordPress, Gootloader ataca inyectando líneas de código en el archivo de la página de un sitio web. Al ejecutarse, estas líneas de código ejecutan un comando específico para obligar al sitio web infectado a descargar una tonelada de páginas con contenido falso como señuelo. Al mismo tiempo, el atacante lleva a cabo su esquema malicioso sin ser detectado.
6. Malware sin archivos
Si el ransomware es malo, el malware sin archivos es aún peor. ¡Investigaciones recientes han demostrado que la tasa de malware sin archivos creció casi un 900% en el último trimestre de 2020!
Como su nombre indica, el malware sin archivos es un tipo siniestro de ataque sigiloso que no necesita almacenarse en un archivo o instalarse directamente en un dispositivo a través de ningún software. En cambio, el malware sin archivos va directamente a la memoria y comienza a ejecutar códigos o extraer datos sin darse cuenta, lo que hace que sea extremadamente difícil de rastrear y eliminar incluso por un antivirus.
Los ataques de malware sin archivos se dirigen a sus víctimas a través de métodos de ingeniería social. Echemos un vistazo a esos métodos principales a continuación.
Correos electrónicos de phishing y enlaces infectados
Cuando hace clic en correo electrónico no deseado, descargas maliciosas o sitios web infectados, permite que el malware se cargue en la memoria de su dispositivo, lo que abre una puerta para que los atacantes carguen códigos a través de scripts que pueden robar sus datos confidenciales.
Inyección de código de memoria
Este tipo de malware sin archivos infecta de forma remota el software confiable del sistema operativo, como Microsoft PowerShell y Windows Management Instrumentation (WMI). Por ejemplo, Purple Fox es un malware de inyección de código de memoria que infecta PowerShell inyectando códigos maliciosos para propagarse a través de los sistemas. Purple Fox ha infectado al menos 30.000 sistemas.
Manipulación del registro
Este malware funciona inyectando código malicioso en el registro de Windows. Un ejemplo famoso es Kovtermalware, que se dirige a los sistemas Windows. A menudo pasa desapercibido porque elude el escaneo de archivos al apuntar al registro de la computadora para almacenar sus datos de configuración.
7. Software espía
El software espía se instala en su computadora sin su consentimiento o conocimiento. Accede a hábitos de navegación, actividades en Internet, pulsaciones de teclas, pines, contraseñas, información financiera y mucho más. No está restringido solo a computadoras. Cualquier dispositivo que use conectado a Internet es vulnerable a este tipo de malware, incluso los teléfonos inteligentes.
La información recopilada se reenvía, nuevamente sin su consentimiento o conocimiento, al perpetrador, quien puede usarla o venderla a terceros. El software espía, por sí solo, no es dañino para su computadora. Sin embargo, la recopilación y el robo de su información es la principal preocupación. La presencia de software espía también indica que tiene una debilidad en la seguridad de su dispositivo.
Los daños causados por el software espía van desde algo tan simple como la venta de su información a los anunciantes hasta el robo de identidad completo. Por ejemplo, el software espía DarkHotel se dirige a propietarios de empresas y funcionarios gubernamentales cuando se conectan a la red WiFi pública de un hotel. Los ciberdelincuentes lo utilizan para obtener información confidencial de los dispositivos de estos objetivos.
8. Adware
El adware es ligeramente similar al software espía, ya que también recopila información como actividades de navegación. Aún así, no realiza un seguimiento de las pulsaciones de teclas y su único propósito es personalizar los anuncios para usted. Sin embargo, algunos programas publicitarios pueden ser más agresivos hasta el punto de cambiar la configuración del navegador, las preferencias del motor de búsqueda y más.
Algunos programas publicitarios son menos intrusivos y le piden permiso antes de recopilar la información. Por otra parte, una vez que se recopila la información, se puede vender más tarde a otros anunciantes sin su consentimiento.
9. Publicidad maliciosa
La publicidad maliciosa es cuando el ciberdelincuente oculta el malware dentro de un anuncio legítimo. En este caso, el atacante paga dinero para incluir un anuncio en un sitio web legítimo. Una vez que hace clic en el anuncio, se le redirige a un sitio web malicioso o el malware se instala automáticamente en su computadora.
En algunos casos, el malware incrustado en los anuncios puede ejecutarse automáticamente sin siquiera hacer clic en el anuncio; se denomina «descarga automática».
Algunos ciberdelincuentes podrían incluso infiltrarse en redes publicitarias grandes y legítimas responsables de enviar anuncios a varios sitios web grandes y conocidos. Eso pone en riesgo a todas sus víctimas.
10. Registradores de teclas
Un keylogger es un tipo de malware que monitorea la actividad del usuario infectado en línea. Sin embargo, los keyloggers tienen un uso legítimo en algunos casos. Por ejemplo, algunas empresas los utilizan para realizar un seguimiento de las actividades de sus empleados y algunos padres controlan el comportamiento en línea de sus hijos.
En otros casos, los ciberdelincuentes utilizan keyloggers para robar contraseñas, datos financieros o información confidencial. Los ciberdelincuentes utilizan phishing, ingeniería social o descargas maliciosas para introducir keyloggers en su sistema.
Un ejemplo famoso de registradores de pulsaciones de teclas se llamó Olympic Vision, dirigido a ejecutivos de empresas de todo el mundo. Estos ataques se denominan compromiso de correo electrónico empresarial (BEC). Olympic Vision se basa en técnicas de spear-phishing e ingeniería social para acceder a los sistemas de sus objetivos, robar información y espiar las transacciones comerciales.
11. Bots / Botnets
Los bots son aplicaciones de software que normalmente se controlan de forma remota y pueden realizar tareas a pedido. Pueden tener usos legítimos, como indexar motores de búsqueda. Aún así, también se pueden usar maliciosamente tomando la forma de malware que se multiplica por sí mismo y que se conecta de nuevo a un servidor central.
Los bots generalmente operan en grandes cantidades, colectivamente referidos como una red de bots o botnets. Se utilizan cuando se lanzan oleadas de ataques controlados de forma remota, como los ataques DDoS.
Por ejemplo, la botnet Mirai podría acceder a todos los dispositivos conectados a Internet, incluidos impresoras, electrodomésticos inteligentes, DVR y más, ingresando el nombre de usuario y la contraseña predeterminados del dispositivo.
12. Rootkit
Un rootkit se considera uno de los programas maliciosos más peligrosos: es un programa de puerta trasera que permite al ciberdelincuente obtener acceso completo y controlar el dispositivo infectado, incluidos los privilegios administrativos.
El infiltrado puede espiar el dispositivo objetivo, cambiar sus configuraciones, robar datos confidenciales y prácticamente cualquier otra cosa. Todo esto se hace de forma remota. Rootkit generalmente se inyecta en aplicaciones, kernels, hipervisores o firmware.
Los rootkits pueden propagarse a través de phishing, archivos adjuntos maliciosos, descargas maliciosas y unidades compartidas que están comprometidas. Además, los rootkits pueden ocultar otro malware, como keyloggers.
Por ejemplo, un rootkit llamado Zacinlo se esconde en una aplicación VPN falsa e infecta los sistemas de los usuarios cuando descargan la aplicación.
13. Inyección de SQL (SQLi)
La inyección de SQL (SQLi) es uno de los principales ataques de bases de datos y sigue siendo una gran preocupación para los desarrolladores desde su descubrimiento en 1998.
La inyección de SQL se produce cuando los atacantes aprovechan las vulnerabilidades en el código de una aplicación e inyectan una consulta SQL maliciosa en cualquier campo de entrada que se encuentre en el sitio web de destino, como los campos de inicio de sesión, el formulario de contacto, la barra de búsqueda del sitio y la sección de comentarios.
Los ataques SQLi exitosos brindan a los piratas informáticos la capacidad de obtener acceso a datos confidenciales, recuperar archivos del sistema, ejecutar tareas administrativas en la base de datos de su sitio web y modificar la información de la base de datos. Incluso pueden emitir y ejecutar comandos en la base de datos central del sistema operativo.
Uno de los ataques de inyección de SQL generalizados se dirigió a Cisco en 2018 cuando los atacantes encontraron una vulnerabilidad en Cisco Prime License Manager que les dio acceso de shell a los sistemas del administrador de licencias. Otras víctimas de alto perfil de las inyecciones de SQL son Tesla y Fortnite.
Cómo detectar malware
Dada la amplia gama de tipos y variantes de malware, así como la creciente sofisticación de los ataques de malware, detectarlos nunca ha sido tan difícil, especialmente con el crecimiento de amenazas particularmente maliciosas como el malware sin archivos.
Sin embargo, algunas señales de advertencia clave pueden indicar si su dispositivo está infectado con malware:
- Su dispositivo se ralentiza, se bloquea repentinamente o muestra mensajes de error frecuentes.
- No puede eliminar un software específico.
- Su dispositivo no se apagará ni reiniciará.
- Descubres que tu dispositivo envía correos electrónicos que no escribiste.
- Los programas se abren y cierran automáticamente.
- Te estás quedando sin espacio de almacenamiento sin motivo aparente.
- Su navegador y programas predeterminados siguen cambiando sin ninguna acción por su parte.
- El rendimiento disminuye mientras aumenta el consumo de batería.
- Ves muchas ventanas emergentes y anuncios en lugares inesperados, como en sitios web gubernamentales.
- No puede iniciar sesión en su sitio web.
- Observa cambios que no realizó en su sitio web.
- Su sitio web redirige a otro sitio.
Dado que el malware sin archivos es muy difícil de detectar, lo mejor que puede hacer es vigilar los patrones de red y analizar las aplicaciones que son vulnerables a infecciones. También debe mantener actualizados sus programas de software y navegadores y buscar regularmente correos electrónicos de phishing.
Cómo deshacerse del malware
Si se infecta con malware, es importante que no cunda el pánico. Hay algunas opciones en las que aún puede guardar su dispositivo o sitio web. Recuerde, los diferentes tipos de malware requieren diferentes procedimientos de eliminación.
Eliminar software malicioso de los dispositivos
Si notó que su computadora o dispositivo móvil está experimentando algunos o todos los signos de infección de malware mencionados anteriormente, primero identifique el tipo de malware y luego comience a tomar las siguientes acciones:
- Virus o troyano: Si su dispositivo está infectado con un virus o un troyano, deberá instalar un programa antivirus o antimalware confiable que pueda realizar análisis en profundidad. Es importante actualizar su software antivirus con regularidad. Implemente un firewall fuerte y tenga cuidado al hacer clic en un archivo adjunto de correo electrónico y enlaces web.
- Gusano: A pesar de su efecto peligroso, puede eliminar un gusano informático de forma similar a como eliminar un virus. Instale un potente software antimalware que pueda detectar gusanos y dejar que él haga todo el trabajo. Si su navegador está infectado, use una computadora diferente, instale su antimalware y grábelo en un CD.
- Correo no deseado: Los servicios de correo electrónico en estos días incluyen funciones antispam. Sin embargo, aún puede instalar software antispam para ayudarlo a deshacerse de los correos electrónicos no deseados y mantenerse protegido.
Secuestro de datos: Si el pago del rescate no está sobre la mesa para su organización, debe registrar la evidencia del ataque para las autoridades y luego desconectar los dispositivos infectados de inmediato. Después de eso, cree una copia de seguridad del sistema si aún tiene acceso, deshabilitando cualquier programa de limpieza u optimización del sistema para mantener los archivos de ransomware para el diagnóstico. Por último, comience a eliminar el ransomware utilizando un software de ciberseguridad sólido y contrate a un experto en ciberseguridad para que lo guíe a través del proceso de restauración de sus archivos.
- Adware: Puede deshacerse del adware mediante un programa antimalware que tenga funciones de eliminación de adware. Asegúrese de deshabilitar las ventanas emergentes en su (s) navegador (s) y deshabilite la instalación de software adicional de forma predeterminada.
Eliminar malware de un sitio web de WordPress
Aunque WordPress tiene muchos beneficios para las empresas en crecimiento, todavía tiene varias vulnerabilidades de seguridad. Si su sitio web de WordPress sufre una infección de malware, siga nuestros pasos recomendados para eliminarlo como un administrador web experto.
También debe saber que Kinsta ofrece una garantía de seguridad para todos los sitios web alojados con nosotros, que incluye la eliminación de malware de su sitio de WordPress de forma gratuita.
También hay bastantes complementos de seguridad de WordPress que puede aprovechar y ayudar a mantener su sitio protegido.
Cómo protegerse del malware
Como probablemente ya se habrá dado cuenta, los ataques de malware son un gran problema, y aprender a protegerse de ellos y evitar ser infectado por ellos es esencial tanto para las personas como para las empresas.
En la mayoría de los casos, una infección de malware requiere una acción por su parte, como descargar contenido malicioso o hacer clic en un enlace infectado. Estas son las precauciones clave que puede tomar para evitar ser atacado por diferentes tipos de malware.
1. Instale el software Antimalware o Antivirus
Es esencial tener un software antivirus o antimalware potente en su sistema que se actualice periódicamente. Realice análisis frecuentes, especialmente análisis profundos, para asegurarse de que su dispositivo no esté infectado. Los programas antimalware vienen en diferentes niveles de protección:
- Protección a nivel de navegador: Algunos navegadores web como Google Chrome tienen protección antimalware incorporada para mantenerlo a salvo de diferentes amenazas de malware. También puede instalar el suyo propio para proteger su navegador.
- Protección a nivel de red: Si tiene una red de computadoras dentro de una organización, la instalación de un antimalware a nivel de red es su mejor opción para proteger sus dispositivos conectados de amenazas maliciosas provenientes del tráfico de su red. Los cortafuegos se recomiendan especialmente para esto.
- Protección a nivel de dispositivo: Estas herramientas ayudan a proteger los dispositivos de los usuarios de amenazas maliciosas.
- Protección a nivel de servidor: Si tiene una gran organización, este tipo de software antimalware protege la red de su servidor de ciberataques maliciosos.
2. No abra correos electrónicos de fuentes no confiables
Evitar el phishing comienza con un paso importante: no abra correos electrónicos poco fiables con archivos adjuntos sospechosos.
Si no está seguro de poder cumplir con esta regla, o si no confía en que su personal siga este consejo de oro, invierta en herramientas de seguridad de correo electrónico. Puede emplear herramientas de correo electrónico antispam y certificados S / MIME para proteger su correspondencia por correo electrónico.
El certificado AS / MIME es una herramienta basada en PKI que le permite intercambiar correos electrónicos cifrados y firmados digitalmente con otros usuarios de certificados S / MIME. De esta manera, usted y sus destinatarios sabrán que los correos electrónicos son seguros y legítimos.
3. Tenga cuidado con las descargas y las ventanas emergentes maliciosas
Al igual que con los correos electrónicos sospechosos, es fundamental prestar atención a lo que descarga y de dónde lo descarga. Hacer clic en enlaces para descargar aplicaciones o juegos de fuentes no confiables es una invitación a los ciberdelincuentes y ataques maliciosos.
Las ventanas emergentes no son diferentes. Como se mencionó anteriormente, los ciberdelincuentes utilizan formas manipuladoras para engañarlo para que haga clic en sus enlaces infectados.
4. Realice comprobaciones de seguridad de archivos y sitios web
Asegurar su sitio web debe ser su máxima prioridad. Ya sea que tenga un sitio web pequeño o grande, debe realizar controles de seguridad del sitio web con regularidad para evitar ser infectado por cualquier tipo de malware.
También debe vigilar de cerca los archivos individuales que componen su sitio web. Un solido y regular El procedimiento de supervisión de la integridad de los archivos ejercitado puede ayudarlo a detectar posibles ataques antes de que se activen.
Si su sitio web no es seguro, es posible que no solo se infecte con malware, sino que también podría desencadenar una serie de ataques maliciosos en otros sitios web y dispositivos de los usuarios. Además, reducirá su clasificación de SEO en Google. ¡Lo último que desea es iniciar un enfrentamiento de ataques de malware en Internet!
5. Mantenga copias de seguridad de datos periódicas
Hacer una copia de seguridad de los datos en la computadora de su empresa o personal es crucial. Aunque la copia de seguridad de los datos no lo protegerá de los ataques de malware, lo ayudará a recuperar sus datos si se infecta, por ejemplo, por ransomware o cualquier otra amenaza maliciosa.
Para realizar una copia de seguridad de datos en buen estado, conserve más de una copia de sus datos. También es mejor utilizar dos tipos de medios diferentes para almacenar sus archivos de datos en caso de más de un ataque. Incluso puede optar por mantener una copia de sus archivos de datos en una ubicación segura fuera del sitio.
Resumen
Ahora que tiene una visión general de los diferentes tipos de malware y cómo combatirlos, le recomendamos encarecidamente que invierta en medidas de seguridad de datos sólidas y confiables.
También recomendamos mantenerse al tanto de los últimos riesgos de ciberseguridad y actualizar sus sistemas y programas con regularidad.
¿Tiene otros consejos para evitar el malware? ¡Infórmenos en la sección para comentarios!
Ahorre tiempo, costos y maximice el rendimiento del sitio con:
- Ayuda instantánea de expertos en alojamiento de WordPress, 24 horas al día, 7 días a la semana.
- Integración de Cloudflare Enterprise.
- Alcance de audiencia global con 28 centros de datos en todo el mundo.
- Optimización con nuestro monitoreo de rendimiento de aplicaciones integrado.
Todo eso y mucho más, en un plan sin contratos a largo plazo, migraciones asistidas y una garantía de devolución de dinero de 30 días. Consulte nuestros planes o hable con ventas para encontrar el plan adecuado para usted.


