AWS vs Azure en 2021 (comparación de los gigantes de la computación en la nube)
[ad_1]
AWS vs Azure es una pregunta con la que se encontrará a menudo cuando se trata de computación en la nube. Ambos ecosistemas en la nube ofrecen innumerables beneficios desde una potencia informática superior, escalabilidad y seguridad hasta una rentabilidad y una reducción de la huella de carbono inigualables.
La industria de la computación en la nube ha crecido rápidamente y se ha convertido en una amplia gama de proveedores, tecnologías, productos y servicios de la nube. Incluso una simple implementación en la nube ofrece cientos de opciones. Es extraño decirlo, ¡pero es un tema de demasiadas opciones!
Para complicar aún más las cosas, muchos proveedores utilizan terminologías únicas para ofertas similares. La misma tecnología tendrá diferentes nombres, confundiendo las comparaciones de características similares. Por lo tanto, necesita una guía que le ayude a simplificar las decisiones difíciles.
En este artículo, lo ayudaremos a decidir entre los dos gigantes de la computación en la nube: Amazon Web Services (AWS) y Microsoft Azure. Aprenderá sobre sus productos, servicios, modelos de precios y estructuras de soporte al cliente principales.
¿Emocionado? ¡Empecemos!
Por qué AWS frente a Azure
Cada industria tiene sus líderes de mercado: unas pocas empresas seleccionadas que se destacan por encima del resto, estableciendo el punto de referencia de excelencia.
Si está explorando productos y servicios en la nube, entonces Google Cloud Platform, Microsoft Azure y Amazon Web Services son los tres proveedores que se han convertido en sinónimo de «nube», y Alibaba Cloud se unió al grupo recientemente.
Antes de ascender a la prominencia en el mercado de la nube, Amazon y Microsoft eran líderes mundiales en sus respectivos campos. Cada uno fue reconocido de manera única por una historia de innovación, excelencia y dominio del mercado.
Al embarcarse en la frontera de la nube, tenían la base tecnológica, la experiencia y los recursos financieros ideales para desarrollar plataformas de computación en la nube líderes en la industria. Ambos proveedores han liderado la creación de nuevos productos y servicios en la nube desde la aparición de la tecnología.
Como era de esperar, Microsoft y Amazon Web Services han sido nuevamente nombrados líderes en el cuadrante mágico más reciente de Gartner para servicios de plataforma e infraestructura en la nube. Ambos ocupan el lugar más alto en la esquina superior derecha del cuadrante de Líderes, otorgado en Habilidad para hacer y Integridad de la visión. AWS se lleva el honor del primer lugar, asegurando el primer lugar por décimo año consecutivo.

Cuadrante mágico de 2020 para infraestructura en la nube como servicio, en todo el mundo (fuente de la imagen: Gartner)
AWS y Microsoft Azure dominan la cuota de mercado de la nube
Según la última investigación de Canalys y Synergy Research Group, Microsoft Azure y AWS controlaron más de 50% del gasto en servicios de infraestructura de nube en todo el mundo. Esta es una tendencia que parece que va a continuar, ya que ambos proveedores buscan fortalecer aún más su presencia en el mercado a través de la inversión y la innovación en sus plataformas en la nube.

Gasto mundial en servicios de infraestructura en la nube, tercer trimestre de 2020 (Fuente: Canalys)
A pesar de que la pandemia del coronavirus está causando un declive económico global, el mercado de la computación en la nube está desafiando las probabilidades, y el pronóstico más reciente de Gartner predice un crecimiento de 6,3% en ingresos de nube pública mundial en 2020.
La pandemia ha hecho necesario trabajar de forma remota, creando una explosión en el trabajo remoto y provocando una asombrosa 94% aumento en el mercado de Desktop as a Service (DaaS). De manera similar, está obligando a innumerables organizaciones a comenzar o acelerar sus viajes de transformación digital para sobrevivir. En este contexto, puede esperar que AWS y Azure continúen creciendo.
Independientemente de si está buscando IaaS, PaaS o SaaS, descubrirá una solución en la nube competitiva de Amazon Web Services y Microsoft Azure. Ambos proveedores han evolucionado para ofrecer cientos de productos y servicios en la nube, lo que les permite competir en la inmensidad del mercado de la nube; su innovación continua agrega nuevas soluciones en la nube que crean nuevas y lucrativas fuentes de ingresos.
Ingresos de Amazon Web Services en 2020
AWS alcanzó una tasa de ejecución de ingresos anual de más de $ 40 mil millones a finales de 2019. Su informe de resultados del cuarto trimestre de 2019 informó ingresos por ventas de AWS de casi $ 10 mil millones.
A medida que se desarrolló 2020 y la gravedad de la pandemia se afianzó, comenzamos a ver un impacto significativo en la tasa de crecimiento de AWS. Las declaraciones de publicación de resultados del primer, segundo y tercer trimestre de 2020 mostraron que la tasa de crecimiento interanual cayó por debajo de 30%—Una marcada disminución en los últimos 3 años cuando el crecimiento fue consistentemente entre 40-50%.
Por supuesto, este no es un escenario pesimista. Andy Jassy, el CEO de AWS, lanzó los recientes Amazon Web Services re: inventar Conferencia anunciando que la empresa había superado $ 40 mil millones en ingresos anuales. A partir de noviembre de 2020, AWS agregó un incremento $ 10 mil millones en ingresos en los 12 meses anteriores, es más rápido que nunca.
Ingresos de Microsoft Azure en 2020
Si bien Amazon especifica sus ingresos de AWS, Microsoft solo informa sobre la tasa de crecimiento de Azure. Esta falta de especificidad frustra a la mayoría de los expertos en la nube, ya que simplemente no podemos comparar directamente el tamaño de AWS y Azure.
Sin embargo, Microsoft informa sobre una agrupación de productos de la que Azure forma parte denominada «Nube inteligente». Cuando Microsoft publicó su declaración de publicación de resultados del cuarto trimestre de 2019, informó un crecimiento de los ingresos de Azure de 62%, con Intelligent Cloud registrando un crecimiento de ingresos de 27% a $ 11,9 mil millones.
En el contexto de la pandemia, Microsoft continuó reportando un crecimiento impresionante para 2020. Sus declaraciones de publicación de ganancias del primer, segundo, tercer y cuarto trimestre informaron un crecimiento trimestral de Azure en 59%, 47%, 48%, y 50%, respectivamente.
A medida que avanzamos hacia 2021, Microsoft informó que su tasa de ejecución comercial en la nube había alcanzado $ 66.8 mil millones, con el CEO Satya Nadella citando la transformación digital y la demanda de la nube como la fuerza impulsora detrás de los impresionantes resultados de Microsoft.
Comparación de características de Amazon Web Services vs Microsoft Azure
Comparar las plataformas en la nube de AWS y Azure no es una tarea sencilla. A medida que los sistemas tradicionales se han trasladado de las instalaciones a la nube, ambos proveedores han ampliado sus ofertas de servicios para incluir más de 25 categorías de soluciones en la nube diferentes.
En la actualidad, AWS y Microsoft Azure ofrecen cientos de soluciones competitivas en la nube que abarcan innumerables productos y servicios. Existe una gran variedad de opciones con categorías que abarcan computación, almacenamiento, bases de datos, seguridad, robótica, aprendizaje automático e incluso tecnologías cuánticas. Para evitar perderse en los detalles al comparar manzanas con manzanas, necesitará un nivel básico de conocimiento y comprensión de las dos tecnologías.
Afortunadamente, los productos y servicios de la plataforma de servicios web de Amazon y la plataforma Microsoft Azure se agrupan en su mayoría bajo los mismos títulos de categoría. Para ayudarlo a acelerar y simplificar el proceso de toma de decisiones, nos hemos tomado el tiempo para comparar los productos y servicios en la nube más buscados en varias categorías críticas para el negocio.
Como expertos en ofrecer a nuestros clientes soluciones de alojamiento de WordPress líderes en el mercado, tenemos experiencia de primera mano en el uso de este tipo de servicios en la nube. Además de analizar la creación de una implementación en la nube, también analizaremos en detalle las consideraciones clave que acompañan a estos servicios, como la atención al cliente, la infraestructura global, la facturación y las estructuras de precios.
Utilice la navegación a continuación para moverse entre las secciones:
- Calcular
- Redes
- Almacenamiento
- Seguridad
- Apoyo
- Facturación y precios
Funciones de cómputo
El recurso informático es la base sobre la que construiría su implementación en la nube. Las decisiones que tome en esta categoría influirán directamente en la velocidad y el rendimiento de su plataforma. Incluidos los sistemas que ejecuta en él y los servicios que utilizan sus empleados. Por lo tanto, debe elegir la configuración adecuada para sus necesidades comerciales.
También debe tener en cuenta el costo de computación, ya que constituye dos tercios del gasto promedio en la nube empresarial, según el CEO de ParkMyCloud, Jay Chapel.
Al comparar los servicios web de Amazon con las capacidades de procesamiento de Microsoft Azure, nos centramos principalmente en las máquinas virtuales (VM). Al formar la columna vertebral de su entorno de nube, las máquinas virtuales emulan la funcionalidad de los sistemas informáticos físicos y alimentan casi cualquier carga de trabajo que pueda imaginar.
Tanto AWS como Azure adoptan un enfoque similar para las máquinas virtuales. Sin embargo, a medida que profundiza en dos servicios, descubrirá que utilizan terminología diferente para sus ofertas informáticas individuales.
La oferta informática de Amazon Web Services se conoce como Amazon Elastic Compute Cloud (Amazon EC2). Microsoft, por otro lado, se refiere a su producto informático como Azure Virtual Machines. La siguiente tabla muestra las diferencias de cálculo clave entre AWS y Azure:
| Característica | Amazon EC2 | Azur |
| Maquinas virtuales | Instancias | Maquinas virtuales |
| Imagenes | Imagen de la máquina de Amazon | Imagen de máquina virtual (tanto en el disco de arranque como en la máquina completa) |
| Plantillas de VM | Formación de la nube de AWS | Administrador de recursos de Azure |
| Escalado automático de instancias | Escalado automático | Escala automática de Azure |
| Formatos de importación de VM compatibles | RAW, OVA, VMDK y VHD | VHD |
| Localidad de implementación | Zonal | Regional (equivalente a las zonas de Cloud Platform) |
| VM interrumpibles | sí | sí |
| Instantáneas incrementales | sí | sí |
Características de la máquina virtual
A medida que explore las implementaciones de instancias de VM en Amazon EC2 y Azure, descubrirá que los proveedores comparten muchas características similares, si no idénticas. Éstas incluyen:
- La capacidad de usar imágenes de disco almacenadas para crear instancias.
- Capacidades bajo demanda para lanzar y terminar instancias
- Gestión libre de restricciones de sus instancias
- La capacidad de etiquetar sus instancias
- Una variedad de sistemas operativos disponibles para instalar en su instancia
Acceso a la máquina virtual
Descubrirá que tanto Azure como AWS adoptan un enfoque similar para el acceso a máquinas virtuales de máquinas Linux y Windows.
Para máquinas Linux, si desea acceso a terminal basado en SSH, tanto Amazon EC2 como Azure requieren que incluya su propia clave SSH. Además de esto, ninguno de los proveedores admite el acceso al navegador SSH.
Cuando se trata de acceso a máquinas virtuales para máquinas Windows, Amazon EC2 y Azure admiten el acceso a través de los protocolos de escritorio remoto (RDP) estándar.
Donde difieren ligeramente es en la provisión de vías de acceso adicionales. Azure ofrece acceso adicional a las máquinas Windows a través de Microsoft PowerShell, mientras que Amazon EC2 proporciona acceso adicional a las máquinas Windows a través de su dirección IPv6 y Session Manager.
Tipos de instancia de máquina virtual
Para simplificar y acelerar el proceso de implementación de la configuración de su máquina virtual, Azure y Amazon EC2 ofrecen una amplia gama de instancias predefinidas.
Cada tipo de instancia de VM se configura con una CPU virtual, RAM y componentes de red específicos. Ya sea que opte por Microsoft o Amazon, hay cientos de tipos de máquinas virtuales disponibles para elegir.
Ambos proveedores incorporan flexibilidad al proceso, lo que le permite personalizar su configuración. Puede reconfigurar los elementos centrales de la instancia predefinida, incluida la cantidad de CPU y RAM disponible, lo que le brinda el poder de escalar las capacidades de recursos de su máquina virtual hacia arriba o hacia abajo para que coincida con los requisitos únicos de su organización.
Ambos proveedores ofrecen especificaciones de alta gama para soportar las cargas de trabajo más exigentes. Actualmente alcanzan el máximo con las siguientes especificaciones:
- Las máquinas virtuales de Amazon EC2 escalan hasta 448 vCPU y 24.576 GB de RAM
- Las máquinas virtuales de Microsoft Azure escalan hasta 416 vCPU y 11,400 GB de RAM
Para simplificar aún más el proceso, ambos proveedores agrupan los tipos de VM en categorías optimizadas y configuradas para su uso planificado. Estas categorizaciones de VM incluyen procesamiento de gráficos (GPU) de uso general, optimizado para memoria, optimizado para computación, optimizado para almacenamiento y alto rendimiento.
Hemos compilado la siguiente tabla, que enumera los tipos de máquinas actualizados para ambos servicios a partir de enero de 2021.
| Tipo de máquina | Amazon EC2 | Azur |
| Propósito general | a1.medium – a1.metal
t4g.nano – t4g.2xlarge t3.nano – t3.2xlarge t3a.nano – t3a.2xlarge t2.nano – t2.2xlarge m6g.medium – m6gd.metal m5.large – m5d.metal m5a.large – m5ad.24xlarge m5n.large – m5dn.24xlarge m4.large – m4.16xlarge |
A1 v2 – A8m v2
B1LS – B20MS D2a v4 – D96a v4 D2as v4 – D96as v4 D2 v4 – D64 v4 D2d v4 – D64d v4 D2ds v4 – D64ds v4 D2s v4 – D64s v4 D2 v3 – D64 v3 D2s v3 – D64s v3 D1-5 v2 – D5 v2 DS1-5 v2 – DS5 v2 DC1s v2 – DC8 v2 |
| Optimizado para memoria | r6g.medium – r6gd.metal
r5.large – r5d.metal r5a.large – r5ad.24xlarge r5n.large – r5dn.24xlarge r4.large – r4.16xlarge x1e.xlarge – x1e.32xlarge x1.16xlarge – x1.32xlarge u-6tb1.metal -u24tb1.metal z1s.large – z1d.metal |
E2 v3 – E64 v3
E2 v4 – E64 v4 E2a v4 – E96 v4 E2as v4 – E96as v4 E2d v4 – E64d v4 E2ds v4 – E64ds v4 E2s v3 – E64s v3 E2s v4 – E64s v4 D11 v2 – D15 v2 DS11 v2 – DS15 v2 G1 – G5 Gs1 – Gs5 M8ms – M128ms M32dms v2 – M192idms v2 M32ms v2 – M192ims v2 M208s v2 – M416ms v2 S96 – S576m S223 – S896oom DS11-1 v2 – M128-64ms |
| Computación optimizada | c6g.medium – c6gd.metal
c5.large – c5d.metal c5a.large – c5ad.24xlarge c5n.large – c5n.metal c4.large – c4.8xlarge |
F2s v2 – F72s v2
F1 – F16 F1s – F16s |
| Optimizado para almacenamiento | i3.large – i3.metal
i3en.large – i3en.metal d2.xlarge – d2.8xlarge h1.2xlarge – h1.16xlarge |
L8s v2 – L80s v2
L4s – L32s |
| GPU | p4d.24xlarge
p3.2xlarge – p3db.24xlarge p2.xlarge – p2.16xlarge inf1.xlarge – inf1.24xlarge g4dn.xlarge – g4dn.metal g3s.xlarge – g3.16xlarge f1.2xlarge – f1.16xlarge |
NC6 – NC24
Promoción NC6 – Promoción NC24r NC6s v2 – NC24s v2 NC6s v3 – NC24s v3 NC4as T4 v3 – NC64as T4 v3 NP10s – NP40s NV6 – NV24 NV12s v3 – NV48s v3 ND6s – ND24s ND40rs v2 |
| Alto rendimiento | n / A | H8 – H16m
Promoción H8 – Promoción H16mr HB120rs v2 HC44rs |
Nota: Azure y Amazon EC2 agregan regularmente nuevos tipos de VM. Para obtener una lista completa de cada servicio, consulte Azure Linux Virtual Machines, Azure Windows Virtual Machines y Tipos de instancias de Amazon EC2.
Imágenes de máquinas virtuales
Las imágenes de VM aceleran su implementación al proporcionar una configuración de VM preconfigurada que incluye un sistema operativo, junto con el servidor de soporte y el software de base de datos. Tanto Azure como Amazon EC2 permiten el uso de imágenes de máquinas para crear nuevas instancias.
Además de una gama de configuraciones de imágenes patentadas listas para usar, ambas plataformas admiten el uso de imágenes desarrolladas por proveedores externos, a las que puede acceder a través de sus respectivas plataformas, AWS Marketplace y Azure Marketplace. También tiene la opción de crear y almacenar sus propias imágenes personalizadas para uso privado.
En diciembre de 2020, AWS lanzó Amazon Elastic Container Registry Public (ECR Public), que ofrece la capacidad única de almacenar, administrar, compartir e implementar imágenes de contenedores para que cualquiera pueda descubrirlas y descargarlas a nivel mundial. Demostrando que ya es popular, este es sin duda un servicio que Azure buscará replicar en el futuro.
Escalado automático de instancias de máquinas virtuales
El ajuste de escala automático le permite crear y eliminar instancias de VM en línea con las políticas definidas por el usuario. Puede optimizar el rendimiento, escalando los recursos informáticos hacia arriba o hacia abajo en tiempo real para satisfacer la demanda. Esto le permite controlar los costos, minimizando los recursos no utilizados, por lo que solo paga por lo que necesita.
Tanto Amazon EC2 como Azure admiten el ajuste de escala automático, implementándolo de formas similares:
- AWS Auto Scaling escala las instancias en grupos. Cada grupo tiene una configuración de lanzamiento para crear nuevas instancias y usa su plan de escalado elegido para administrar la creación y eliminación de instancias.
- Azure Autoscale tiene un conjunto de escalado de máquinas virtuales en el que se escalan las instancias. Las instancias se crean o eliminan en línea con el plan de escalado elegido, lo que se conoce como política de escalado automático.
Entre las plataformas, hay tres planes de ajuste de escala automático disponibles: manual, dinámico y programado. Amazon Auto Scaling admite los tres, mientras que Azure Autoscale solo admite el ajuste de escala automático dinámico y programado. Cada plan se puede definir de la siguiente manera:
- Manual: Puede instruir manualmente la creación y eliminación de instancias.
- Programado: Las instancias se pueden escalar hacia arriba o hacia abajo según una programación predefinida.
- Dinámica: Puede crear políticas para escalar instancias en función de métricas específicas, como el uso de CPU o la longitud de la cola de mensajes.
Instancias temporales de máquinas virtuales
Las instancias temporales son máquinas virtuales que se ejecutan en la capacidad no utilizada del proveedor de la nube. Estas máquinas virtuales están disponibles de manera impredecible, por lo que puede reasignar sus recursos en cualquier momento. Como resultado, están disponibles a tarifas con grandes descuentos, lo que le permite desbloquear el poder de la nube por menos.
Las instancias temporales son ideales para:
- Cargas de trabajo que se pueden interrumpir sin perder trabajo
- Trabajos de baja prioridad que no son urgentes
- Cargas de trabajo que se benefician de una mayor potencia informática cuando está disponible, como para renderizar video
Tanto las plataformas en la nube de Amazon como las de Microsoft admiten instancias temporales con convenciones de nomenclatura similares. El servicio de AWS para instancias temporales es Instancias al contado, mientras que el servicio de Azure es Máquinas virtuales al contado (VM al contado).
Tanto las máquinas temporales de Azure como las de AWS comparten un conjunto de características que incluyen:
- La capacidad de controlar instancias temporales cuando se están ejecutando.
- Limitar los tipos de instancias y las imágenes de máquinas disponibles, en comparación con las instancias bajo demanda.
- Acceder al mismo rendimiento que las instancias bajo demanda cuando se ejecutan instancias temporales
Las instancias temporales en AWS o Azure están disponibles a una tarifa con descuento de hasta 90% en comparación con los precios estándar de pago por uso y bajo demanda. Ciertamente vale la pena investigar más.
Actuación
Comparar el rendimiento de las máquinas virtuales entre Azure y AWS no es una tarea fácil. No podemos simplemente declarar que uno de estos proveedores de nube es mejor que el otro. Hay cientos de instancias de VM comparables disponibles entre AWS y Azure, y la escala de rendimiento se inclina de dos maneras, según la comparación.
Un estudio reciente de Cockroach Labs comparó el rendimiento de la CPU de AWS frente a Azure frente a GCP en una variedad de máquinas virtuales de un solo núcleo y de 16 núcleos. GCP ocupó el primer lugar en la categoría de un solo núcleo, con rendimiento 10% más alto que AWS, con Azure en último lugar. Al comparar las máquinas virtuales de 16 núcleos, AWS se ubicó en la cima con las iteraciones más rápidas por segundo. GCP ocupó el segundo lugar y Azure volvió a ocupar el último lugar.
Funciones de red
Las plataformas en la nube de Azure y AWS se basan en una infraestructura de nube global de cientos de centros de datos interconectados a través de cientos de miles de sistemas de cables submarinos y de fibra óptica iluminados. Cada uno es conocido por ofrecer servicios de red de última generación que ofrecen rendimiento de alta velocidad, alta disponibilidad, seguridad sólida y cobertura global.
Esta sección explorará en detalle los principales productos y servicios de redes disponibles de Microsoft y Amazon. La siguiente tabla le brinda una vista de alto nivel de los productos de redes comparativos de AWS y Azure antes de la inmersión profunda.
| Producto | Servicios web de Amazon | Microsoft Azure |
| CDN | Amazon CloudFront | Azure CDN |
| Interconexión dedicada | AWS Direct Connect | ExpressRoute |
| DNS | Ruta 53 de AWS | DNS de Azure |
| Balanceo de carga | Equilibrio de carga elástico | Balanceador de carga de Azure |
| Redes virtuales | Nube privada virtual de Amazon | Azure VNet |
Ubicaciones de la red del centro de datos
Tanto AWS como Azure ofrecen una red global de centros de datos interconectados que abarcan varios continentes, regiones, países y ubicaciones. Ambas plataformas brindan redundancia de red integral, alta tolerancia a fallas y baja latencia.
Ubicaciones de la red de Amazon Web Services
Según el último recuento, las ubicaciones de la red en la nube de AWS están disponibles en 24 regiones, 77 zonas, 210 ubicaciones de borde de red y 245 países y territorios. Como resultado, AWS tiene la huella de infraestructura de nube global más grande de todos los proveedores.
Esto le da a AWS una ventaja distinta en lo que respecta a la latencia de la red. En promedio, usted y sus clientes estarán más cerca de un centro de datos de AWS. Esta proximidad geográfica significa que los datos tienen menos distancia para viajar, lo que reduce los tiempos de latencia.
Amazon tiene planes ambiciosos para la expansión continua de su infraestructura global mediante el lanzamiento de centros de datos adicionales. Las ubicaciones de estos centros incluyen Hyderabad (India), Yakarta (Indonesia), Osaka (Japón), Madrid (España) y Zurich (Suiza).

Red regional de la nube de AWS (Fuente de la imagen: Amazon Web Services)
Ubicaciones de la red de Azure
Aunque no son tan amplias, las ubicaciones de la red en la nube de Azure están disponibles en más de 60 regiones y 170 puntos de presencia de red (PoP).
Microsoft también tiene ambiciosos planes de expansión para su red global Azure. Los planes para nuevos centros de datos de Microsoft incluyen Austria, Chile, Dinamarca, Grecia, Israel, Italia, México, Nueva Zelanda, Polonia, Qatar, España, Suecia, Taiwán y los EE. UU. (Arizona).

Red regional en la nube de Microsoft Azure (Fuente de la imagen: Microsoft)
Red de entrega de contenido (CDN)
El uso de una red de entrega de contenido (CDN) garantizará que sus usuarios obtengan el acceso más rápido a su contenido, dondequiera que se encuentren. AWS y Azure ofrecen cada uno una solución CDN: Amazon CloudFront y Azure CDN, respectivamente.
Al distribuir y entregar contenido localmente, se beneficiará de tiempos de carga más rápidos, reducción de la tensión del ancho de banda y mayor capacidad de respuesta de sus aplicaciones y sitios web. Cada proveedor ofrece este servicio replicando y alojando su contenido en su red global distribuida de centros de datos interconectados.
Ambas soluciones CDN brindan seguridad mejorada para proteger la red y los ataques DDoS de la capa de transporte, lo que ofrece una mayor resistencia y evita la pérdida del servicio.
CloudFront refuerza la seguridad al ofrecer una integración profunda con los productos de seguridad de AWS, incluidos AWS Shield, AWS Web Application Firewall y Route 53. Al mismo tiempo, Azure CDN ofrece una protección mejorada a través de soluciones personalizadas de terceros como Azure CDN de Verizon y Azure CDN de Akamai. Microsoft proporciona una comparación de características detallada entre estos servicios CDN a través de su plataforma de documentación de productos.
DNS
Se utiliza un servicio DNS para convertir nombres de dominio legibles por humanos en las direcciones IP que utilizan los servidores para comunicarse.
Tanto Amazon como Microsoft ofrecen soluciones DNS similares basadas en la nube: Amazon Route 53 y Azure DNS. Ambas plataformas admiten la mayoría de los tipos de registros DNS, servicio basado en cualquier transmisión y registro de nombres de dominio.
Donde Amazon Route 53 tiene una ventaja es en la provisión de tres características distintas, que aún no son compatibles con Azure DNS:
- Enrutamiento basado en geografía, lo que le permite restringir el contenido a ubicaciones geográficas específicas
- Enrutamiento basado en latencia o la capacidad de dirigir el tráfico de acuerdo con los niveles de latencia medidos por los servicios DNS.
- Firma de DNSSEC, que proporciona la validación de que una respuesta de DNS proviene de Amazon Route 53 y no ha sido manipulada
La siguiente tabla describe una lista de características asignadas en ambos servicios:
| Característica | Ruta Amazónica 53 | DNS de Azure |
| Zona | Zona hospedada | Zona DNS |
| Soporte para la mayoría de los tipos de registros DNS | sí | sí |
| Porción basada en cualquier reparto | sí | sí |
| Enrutamiento basado en latencia | sí | No |
| Enrutamiento basado en geografía | sí | No |
| Firma DNSSEC | sí | No |
| Zonas privadas / Horizonte dividido | sí | sí |
Balanceo de carga
Un servicio de equilibrio de carga, cuando se configura correctamente, distribuye automáticamente el tráfico entre varias instancias de VM para mejorar el rendimiento, la tolerancia a fallas y la disponibilidad de sus aplicaciones.
Tanto Microsoft como Amazon ofrecen productos de equilibrio de carga comparables que puede configurar para satisfacer sus necesidades.
Equilibrio de carga de AWS
La solución de equilibrio de carga para AWS se llama Elastic Load Balancing (ELB). Viene completo con las siguientes características y funcionalidades:
- Equilibre la carga del tráfico interno y externo a las instancias de AWS
- Aumente la disponibilidad distribuyendo el tráfico a las instancias de VM en varias zonas de disponibilidad en una región de AWS específica.
- Las instancias de destino reciben verificaciones de estado periódicas, y el tráfico se redirige cuando una instancia se considera en mal estado
- Integración de ELB con AWS Auto Scaling, que automatiza la creación y eliminación de instancias de VM, lo que le permite optimizar los recursos informáticos en línea con la demanda de forma automática
- Enrutamiento basado en contenido y SSL disponible a través de un balanceador de carga de aplicaciones
- Conexiones de capa 4 de alto rendimiento y baja latencia a través de un balanceador de carga de red
- Capacidad para configurar su equilibrador de carga para que funcione con IPv6 direcciones
Para ver más de cerca y una comparación de características más detallada, consulte la documentación de Elastic Load Balancing de AWS.
Equilibrio de carga de Azure
La solución de equilibrio de carga de Microsoft en Azure se llama Azure Load Balancer. Ofrece las siguientes características y funcionalidades:
- Equilibrio de carga para el tráfico interno y externo a las máquinas virtuales de Azure
- Aumento de la disponibilidad mediante la distribución del tráfico a través de la instancia de VM dentro y entre las zonas.
- Uso de sondas de estado para supervisar el rendimiento de la máquina virtual y redirigir el tráfico en caso de que una instancia no funcione correctamente
- Soporte para balancear la carga de sus servicios en múltiples puertos, múltiples direcciones IP o ambos
- Uso de PowerShell y Azure Cloud Shell para admitir el equilibrio de carga de IPv6
Consulte la documentación de Load Balancer de Microsoft para obtener una visión más detallada de sus ofertas de productos.
Conectividad privada a otras redes
Tanto AWS como Azure ofrecen varios servicios para admitir la conectividad privada fuera de su red, incluido su entorno local.
La siguiente tabla proporciona una comparación de alto nivel de los servicios de conectividad privada de AWS y Azure:
| Característica | Servicios web de Amazon | Microsoft Azure |
| Red privada virtual | Amazon CloudFront | Puertas de enlace de VPN de Azure |
| Conectividad privada a una VPC | AWS Direct Connect | Emparejamiento de redes virtuales |
| Conexión privada dedicada a través de un operador asociado | AWS Direct Connect | ExpressRoute |
| Conexión pública dedicada a través de un operador asociado | AWS Direct Connect | ExpressRoute |
| Conectividad CDN | Amazon CloudFront | Azure CDN |
Conectividad privada de AWS
AWS Direct Connect es el servicio principal para brindar conectividad privada a la plataforma AWS. AWS Direct Connect le permite crear una conexión de red dedicada entre su red y una de las cientos de ubicaciones de AWS Direct Connect.
El establecimiento de esta conexión reduce sus costos de ancho de banda al transferir datos directamente a AWS, minimizando el uso de datos a través de su ISP actual. También se beneficia de una tasa de transferencia de datos de AWS Direct Connect reducida en lugar de tasas de transferencia de datos.
El uso de Direct Connect para vincular su red local y Amazon VPC creará una red privada de gran ancho de banda. La naturaleza elástica del servicio le permite escalar su conexión de 1 Gbps a 10 Gbps para satisfacer las necesidades únicas de su empresa.
Conectividad privada de Azure
Azure ExpressRoute es el principal servicio de conectividad privada de Microsoft para la plataforma Azure. Al igual que AWS, puede crear una conexión de red dedicada entre su red local y la red global de Microsoft.
Accederá a reducciones de costos de ancho de banda similares a través de un uso reducido de ISP y tasas de transferencia de datos reducidas disponibles a través de Azure ExpressRoute.
ExpressRoute parece tener la ventaja sobre Direct Connect cuando se trata de velocidades de conexión, y Microsoft ofrece un ancho de banda de hasta 100 Gbps admitido a través de su conexión directa.
Latencia
La latencia es un factor crítico al comparar redes en la nube. Es el tiempo de demora entre la solicitud de su cliente y la respuesta del proveedor de servicios en la nube.
El informe en la nube de 2021 de Cockroach Labs comparó la latencia de red de Azure, AWS y GCP. Su investigación mostró que AWS se desempeñó mejor con la latencia de red más baja en general, seguida de cerca por Azure y, finalmente, GCP.
Si bien la investigación es una medida sólida e informativa, aún deberá tener en cuenta sus propios requisitos únicos. Como destaca el estudio anterior, la latencia varió en la investigación según la ubicación física de las instancias de VM.
Su proximidad geográfica al centro de datos del proveedor de la nube influirá significativamente en la latencia, por lo que debe explorar este factor al comparar AWS y Azure.
Funciones de almacenamiento
Esta sección analiza más detalladamente los diferentes tipos de almacenamiento y servicios disponibles en las plataformas Azure y AWS.
La comparación de las opciones de almacenamiento en la nube entre las plataformas en la nube de Microsoft y Amazon se divide en cinco tipos distintos de servicios de almacenamiento:
- Almacenamiento de objetos distribuido: Almacenes redundantes de valores-clave en los que puede almacenar objetos de datos
- Almacenamiento en bloque: Volúmenes de disco virtual que puede adjuntar a una instancia de VM
- Almacenamiento de archivos: Diseñado para almacenamiento basado en servidor de archivos
- Almacenamiento fresco: Diseñado para el almacenamiento de copias de seguridad
- Almacenamiento en frío (archivo): Diseñado para almacenar datos de archivo en línea con fines de cumplimiento o análisis
Comprender las diferencias entre el almacenamiento y los tipos de disco es fundamental para elegir el servicio adecuado para su empresa. Estas son decisiones de importancia crítica, ya que influirán directamente en la velocidad y el rendimiento de sus aplicaciones y sistemas mediante los servicios de almacenamiento en la nube.
Almacenamiento de objetos distribuidos
El almacenamiento de objetos distribuidos es el proceso de almacenar datos como objetos, también conocidos como blobs. Este proceso le permite almacenar, escalar, proteger y acceder a volúmenes de datos de objetos utilizados en múltiples escenarios, incluidos sitios web, aplicaciones móviles nativas de la nube, copias de seguridad, archivo y análisis de big data.
Amazon Simple Storage Service (S3) y Azure Blob Storage son los servicios de almacenamiento de objetos de la competencia. A pesar de una variación en la terminología utilizada para describir sus servicios, ofrecen una funcionalidad similar.
Cada objeto se almacena en una unidad establecida y tiene una clave única y un registro de metadatos asociado que contiene la información pertinente: tamaño del objeto, fecha de la última modificación, tipo de medio, etc.
Ambos proveedores ofrecen un conjunto de características similar para sus servicios de almacenamiento de objetos, que incluyen:
- Capacidad para alojar contenido multimedia estático y web
- Control de versiones de objetos, mediante el cual los objetos se almacenan como varias versiones distintas, lo que evita que los datos se sobrescriban y la pérdida de datos resultante.
- Gestión del ciclo de vida de los objetos para la automatización de la migración y eliminación de objetos mediante políticas de ciclo de vida preestablecidas y especificadas por el usuario
- Actualice las notificaciones, en las que configura las notificaciones para que se activen después de la creación, actualización o eliminación de objetos
- Acuerdo de nivel de servicio (SLA): Amazon S3 y Azure Blob Storage tienen SLA con garantías de tiempo de actividad que ofrecen un monto de reembolso escalonado una vez que el tiempo de actividad cae por debajo 99,9%.
A continuación, se muestra una tabla que compara las características del almacenamiento de objetos distribuidos entre Azure Blob Storage y Amazon S3:
| Característica | Amazon S3 | Almacenamiento de blobs de Azure |
| Unidad de despliegue | Cubeta | Envase |
| Identificador de implementación | Clave única a nivel mundial | Clave única a nivel de cuenta |
| Emulación del sistema de archivos | Limitado | Limitado |
| Metadatos de objeto | sí | sí |
| Control de versiones de objetos | sí | Instantánea manual por objeto |
| Gestión del ciclo de vida de los objetos | sí | Sí (mediante reglas de ciclo de vida o Automatización de Azure) |
| Actualizar notificaciones | Notificaciones de eventos | Notificaciones de eventos |
| Clases de servicio | Estándar, estándar: acceso poco frecuente, una zona: acceso poco frecuente, Amazon Glacier | Niveles de redundancia: LRS, ZRS, GRS, RA-GRS
Niveles: Caliente, Frío, Archivo |
| Localidad de implementación | Regional | Zonal y regional |
| Precios | Precio según la cantidad de datos almacenados por mes, la salida de la red y la cantidad de solicitudes de API comunes | Precio por volumen de datos almacenados por mes, cantidad y tipos de operaciones realizadas, costos de transferencia de datos y cualquier opción de redundancia de datos seleccionada |
Almacenamiento en bloque
El almacenamiento en bloque es donde se conecta un disco virtual a una máquina virtual basada en la nube.
Tanto Amazon como Microsoft ofrecen servicios de almacenamiento en bloque que se integran completamente con sus respectivas plataformas en la nube. Cada uno ofrece una gama de tipos de almacenamiento en bloque configurables que puede escalar para satisfacer los requisitos únicos de su empresa.
Los servicios de almacenamiento en bloque de la competencia son Amazon Elastic Block Store (EBS) y Azure Disk Storage. Cada servicio le permite adjuntar discos de dos formas diferentes:
Discos conectados a la red
Los discos conectados a la red son volúmenes conectados a su instancia de VM a través de la red de su proveedor de nube. Esto ofrece beneficios nativos de la nube, como redundancia incorporada, instantáneas de disco y la conexión y desconexión sin problemas de volúmenes de disco.
Así es como se comparan Microsoft y Amazon en las características de los discos conectados a la red en sus servicios de almacenamiento en bloque:
| Característica | Amazon EBS | VHD de Azure |
| Tipos de volumen | SSD de IOPS aprovisionado por EBS, SSD de uso general de EBS, HDD con rendimiento optimizado, HDD frío | Ultra almacenamiento en disco, SSD premium, SSD estándar, HDD estándar |
| Adjunto de volumen | Se puede adjuntar un solo volumen a hasta 16 instancias, cada una con permisos de lectura y escritura para el volumen compartido | Se puede adjuntar un solo volumen a hasta 10 instancias y solo se puede configurar con un estado de solo lectura |
| Tamaño de volumen máximo | 16 TiB | 64 TiB |
| Redundancia | sí | sí |
| Instantánea | sí | sí |
| Cifrado de disco | Cifrado por defecto | Cifrado por defecto |
Echemos un vistazo más de cerca a algunas características clave de los discos conectados a la red:
Apego y desapego de volumen
Hasta finales de 2020, Google Cloud era el único proveedor que ofrecía la capacidad de adjuntar un volumen de disco virtual a varias instancias, una característica única que le permitiría implementar una nueva aplicación agrupada en clúster o migrar una existente.
Al ver los beneficios inherentes de esta función, Amazon y Microsoft ahora han lanzado una funcionalidad competitiva en sus respectivas plataformas en la nube: EBS Multi-Attach para AWS y Shared Disks para Azure.
Copia de seguridad de volumen
Amazon EBS y Azure le permiten crear y almacenar instantáneas de sus volúmenes de disco. Puede utilizar estas instantáneas para crear nuevos volúmenes en una fecha posterior. Puede utilizar la función Instantáneas para realizar copias de seguridad de cargas de trabajo y datos críticos para la conmutación por error en caso de fallas del sistema.
Las instantáneas en AWS y Azure son incrementales. La primera instantánea replica todo el volumen del disco, y las instantáneas posteriores solo crean copias de los bloques que han cambiado desde las instantáneas anteriores.
Discos adjuntos localmente
Los discos conectados localmente son volúmenes que se han conectado directamente a la máquina física que ejecuta su instancia.
La conexión de un disco localmente reduce la latencia y ofrece un mayor rendimiento para un mayor rendimiento, lo que significa que los datos se cargan más rápido, mejorando la experiencia del usuario. La desventaja es que si falla un disco conectado localmente, no hay redundancia.
Echemos un vistazo de alto nivel a cómo se comparan las características de AWS y Azure para los discos conectados localmente:
| Almacenamiento en bloque | Amazon EC2 | Azur |
| Nombre del Servicio | Almacén de instancias | SSD local |
| Adjunto de volumen | Vinculado al tipo de instancia | Vinculado al tipo de instancia |
| Volúmenes adjuntos por instancia | Varía según el tipo de instancia: hasta 24 | Varía según el tipo de instancia |
| Capacidad de almacenamiento | Varía según el tipo de instancia: hasta 2500 GB por volumen | Varía según el tipo de instancia: hasta 2400 GB por volumen |
| Migración en vivo | No | No |
| Redundancia | Ninguno | Ninguno |
Almacenamiento de archivos
Amazon Elastic File System (EFS) y Azure Files son los servicios de almacenamiento de archivos de la competencia. Ambos proveedores ofrecen simplicidad, escalabilidad y seguridad en el corazón de sus ofertas de uso compartido de archivos.
Al ofrecer un servicio completamente administrado, AWS y Azure le permiten crear y configurar rápidamente sistemas de uso compartido de archivos con facilidad, sin la carga de implementar y administrar la infraestructura subyacente.
La seguridad se garantiza mediante el cifrado de datos de forma predeterminada, tanto en reposo como en tránsito. Las funciones de automatización le permiten aumentar o reducir la capacidad de almacenamiento de su sistema de archivos, lo que ofrece rentabilidad y un rendimiento optimizado de acuerdo con la demanda.
Echemos un vistazo más de cerca a algunas diferencias de características clave en los servicios de almacenamiento de archivos de AWS y Azure:
Protocolos del sistema de archivos de red
Tanto Amazon EFS como Azure Files son compatibles con NFS v4, el protocolo de sistema de archivos de red más nuevo y de mayor rendimiento. Sin embargo, NFS v4.1 solo se admite en la versión preliminar de Azure Files a partir de septiembre de 2020, mientras que esa misma funcionalidad ha estado disponible a través de Amazon EFS desde principios de 2017.
Operaciones de entrada / salida por segundo (IOPS)
Cuando comparamos las operaciones de lectura por segundo, Amazon EFS tiene una ventaja significativa sobre Azure Files.
En abril de 2020, Amazon anunció un aumento del 400% para las operaciones de lectura para sistemas de archivos de modo de uso general a través del modo de rendimiento de E / S máxima, que admite 500.000 IOPS y 10 GB / s de rendimiento.
Según los objetivos de recursos compartidos de archivos de Azure, Azure File solo admite 100.000 IOPS y 10 GB / s de rendimiento a través de su servicio de recursos compartidos de archivos Premium, lo que hace que las operaciones de lectura de Amazon EFS sean 5 veces más rápidas que Azure File en el extremo superior de la prestación de servicios. Por supuesto, esta diferencia de rendimiento solo es relevante para unos pocos de ustedes que planean albergar las bases de datos más grandes con las cargas de trabajo más exigentes.
Para la empresa promedio, sus demandas de almacenamiento de archivos pueden ser satisfechas por igual tanto por AWS como por Azure.
Almacenamiento fresco
El almacenamiento en frío está diseñado para datos almacenados durante largos períodos de tiempo, a los que rara vez se accede. El almacenamiento fresco se utiliza normalmente para copias de seguridad de archivos y bases de datos.
AWS ofrece almacenamiento genial a través de clases de almacenamiento de Amazon S3. Hay dos clases disponibles para almacenamiento en frío:
- Acceso infrecuente estándar de Amazon S3 (Estándar de S3-IA): Para datos a los que se accede con menos frecuencia, pero requiere un acceso rápido cuando es necesario.
- Amazon S3 One Zone-Acceso poco frecuente (S3 One Zone-IA): Ofrece el mismo servicio que S3 Standard-IA, pero solo en una región de disponibilidad. Este servicio cuesta 20% menos, ideal si desea una opción de menor costo y no le preocupa la disponibilidad y resistencia reducidas.
Azure ofrece un excelente almacenamiento a través de los niveles de acceso de Azure Blob Storage. Solo hay un nivel relevante para el almacenamiento en frío:
- Azure Blob Storage Cool: Optimizado para almacenar datos a los que se accede con poca frecuencia durante al menos 30 días.
Almacenamiento de archivos
El almacenamiento de archivos está diseñado para datos que se almacenan para su conservación a largo plazo, a los que rara vez se accede. Este servicio es de bajo costo en comparación con otros tipos de almacenamiento debido a los requisitos de carga de trabajo reducidos.
El almacenamiento de archivos generalmente está diseñado principalmente para quienes trabajan en industrias altamente reguladas (servicios financieros, atención médica y sectores públicos) donde se requiere que retenga conjuntos de datos durante 7 a 10 años para cumplir con el cumplimiento normativo.
AWS ofrece almacenamiento de archivos a través de clases de almacenamiento de Amazon S3. Hay dos clases disponibles para el almacenamiento de archivos:
- Glaciar Amazon S3 (Glaciar S3): Admite una variedad de opciones de recuperación relacionadas con el tiempo y disponibilidad, para los datos a los que se accede quizás una vez al año.
- Amazon S3 Glacier Deep Archive (S3 Glacier Deep Archive): La opción de menor costo diseñada principalmente para datos almacenados a lo largo de los años para el cumplimiento normativo.
Azure ofrece almacenamiento de archivos a través de niveles de acceso de Azure Blob Storage. Solo hay un nivel relevante para el almacenamiento de archivos:
- Archivo de Azure Blob Storage: Optimizado para almacenar datos a los que se accede con poca frecuencia que poseen requisitos de latencia flexible durante al menos 180 días.
Características de seguridad
La seguridad será una de sus principales consideraciones al elegir un proveedor de nube.
Al comparar la seguridad en la nube entre AWS y Azure, observe de cerca los pilares de seguridad centrales que se combinarán para proteger sus aplicaciones, datos, infraestructura y sistemas basados en la nube. Esto significa explorar controles, políticas, procesos y tecnologías que definen su postura de seguridad.

Un modelo para proteger las cargas de trabajo en la nube (fuente de la imagen: HyTrust)
Amazon Web Services y Microsoft Azure son reconocidos por su sólida postura de seguridad y la implementación de seguridad de vanguardia. Ambos invierten continuamente en investigación y desarrollo de ciberseguridad para ofrecer una plataforma segura, resistente a la amenaza creciente y en constante evolución del panorama tecnológico.
Amazon y Microsoft brindan seguridad en la nube a través de una combinación de tres prácticas:
- Seguridad de su nube: Protegiéndolo de forma predeterminada a través de las capacidades de seguridad integradas de su infraestructura de plataforma en la nube subyacente.
- Seguridad en la nube: Permitiéndole mejorar la protección de su implementación en la nube al proporcionar productos de seguridad y complementos de servicio disponibles dentro de su plataforma en la nube.
- Seguridad en cualquier lugar: Amplíe la seguridad más allá de su plataforma en la nube para proteger sus activos independientemente de la ubicación a través de protocolos de cifrado.
Echemos un vistazo más de cerca a la seguridad en la nube de AWS frente a la seguridad en la nube de Azure y las características y funcionalidades principales que debe considerar como parte de esa comparación.
Cumplimiento
La protección de datos y el cumplimiento continúan aumentando a medida que los gobiernos y las industrias aplicar un mayor control sobre el almacenamiento, la transferencia y el intercambio de información. Ya sea que opere en una industria altamente regulada, una ubicación geográfica específica o ambas, el cumplimiento de su plataforma en la nube será una consideración de seguridad clave.
Tanto Azure como AWS han desarrollado plataformas y procesos seguros en la nube que cumplen con los requisitos de cumplimiento más estrictos, incluidos CSA STAR, GDPR, HIPPA, PCI-DSS y una variedad de estándares ISO.
Cada uno ofrece programas de cumplimiento integrales para cubrir la certificación, la ley, la regulación específica de la industria, los marcos de seguridad y la privacidad. Existe un cruce distinto entre ambos proveedores de la nube, ya que cada uno compite para servir a la misma base de consumidores.
Dado que el RGPD sigue siendo una consideración y una preocupación importantes para muchas organizaciones, tanto AWS como Azure han desarrollado centros de recursos. Además de destacar cómo sus respectivas plataformas en la nube cumplen con el RGPD, ambas ofrecen una gran cantidad de documentación y orientación sobre las mejores prácticas para garantizar que su organización cumpla con los requisitos del RGPD.
Si es puramente un juego de números, Microsoft parece tener ventaja sobre Amazon. El programa de cumplimiento de Azure se alinea con 91 estándares de cumplimiento en comparación con el programa de cumplimiento de AWS, alineándose solo con 75 estándares.
Para usted, elegir un proveedor de nube basado en el cumplimiento solo será relevante si se aplica a su negocio un estándar específico de la industria o el gobierno. Solo entonces es probable que sea un factor decisivo en su elección de plataformas.
Cifrado
El cifrado es fundamental para la protección de sus datos, independientemente de su ubicación. La práctica de codificar sus datos asegura que sea casi imposible de descifrar sin una clave de descifrado, manteniendo la seguridad y el secreto.
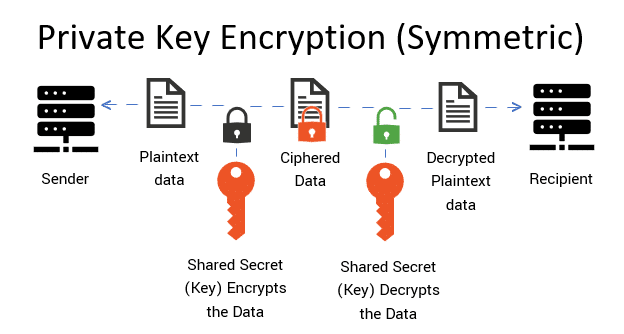
Modelo visual de cifrado de clave privada (fuente de la imagen: seguridad SSL barata)
Las plataformas en la nube de AWS y Azure ofrecen el cifrado de datos de forma predeterminada, tanto en reposo como en tránsito. Los datos se cifran mediante AES de 256 bits, uno de los cifrados de cifrado más fuertes disponibles.
AWS Key Management Service (KMS) y Azure Key Vault son sus servicios de cifrado competidores. Ambos le permiten crear y administrar de manera centralizada las claves utilizadas para cifrar y firmar digitalmente sus datos, lo que le permite administrar el cifrado en toda su gama de servicios en la nube.
Los servicios de cifrado de ambos proveedores cumplen con el Estándar Federal de Procesos de Información 140-2 (FIPS 140-2), que valida que sus módulos criptográficos cumplen con estándares de seguridad bien definidos.
Cortafuegos
Un firewall es la primera línea de defensa de su infraestructura. Es responsable de proteger su red contra intrusiones no deseadas.
Tanto Microsoft como Amazon protegen su plataforma en la nube con firewalls de última generación, que le brindan un nivel básico de protección. Además de esto, ambos proveedores de nube ofrecen una gama de productos de firewall competitivos como servicio para mejorar su postura de seguridad.
A continuación se describen los diferentes servicios de firewall disponibles junto con los productos de la competencia:
Gestión de cortafuegos
Configure y administre de manera centralizada las reglas de firewall en todas sus cuentas, aplicaciones, instancias y ubicaciones.
Cortafuegos de aplicaciones web
Implemente rápidamente un servicio de firewall para proteger sus aplicaciones web de exploits web comunes que pueden afectar su disponibilidad, comprometer la seguridad o consumir recursos informáticos excesivos. Controle la forma en que el tráfico llega a sus aplicaciones y cree reglas para bloquear ataques comunes, como la inyección de SQL y las secuencias de comandos entre sitios.
Cortafuegos de red privada virtual
Acceda a un servicio de firewall administrado, lo que le permite implementar rápidamente la protección de red esencial en sus VPN basadas en la nube. Centralice la creación, aplicación y registro de sus políticas de conectividad de red y aplicaciones.
Gestión de identidades y accesos
La gestión de acceso a la identidad es fundamental para evitar que personas equivocadas accedan a información privada y confidencial.
Es el proceso de aplicar seguridad basada en el usuario para controlar quién tiene acceso a sus aplicaciones, archivos, carpetas, sistemas y qué puede hacer ese usuario si se le ha dado acceso. Por lo general, esto controla su derecho a acceder, crear, editar y eliminar archivos, servicios o configuraciones.
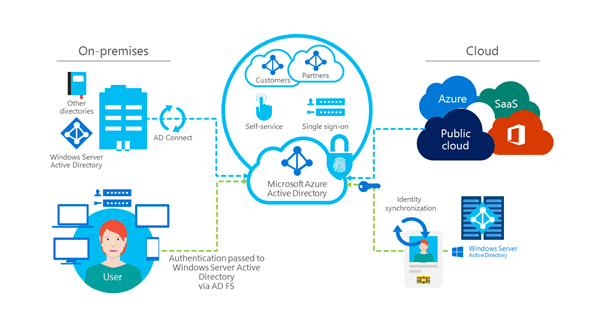
Una vista de alto nivel de la gestión de identidades y accesos en Microsoft (Fuente de la imagen: Microsoft)
Amazon y Microsoft ofrecen una gama de servicios que le permiten implementar Identity Access Management en su implementación en la nube.
Consola de administración de identidades y accesos
Una consola central a través de la cual puede administrar y proteger las identidades. Cree y administre usuarios y grupos, aplicando permisos para permitir o prevenir su acceso a recursos basados en la nube.
Control de aplicaciones web y móviles
Implemente la administración de identidades y accesos para controlar el registro de usuarios, el inicio de sesión y controlar el acceso a sus aplicaciones web y móviles de cara al cliente.
Inicio de sesión único
Utilice el acceso de inicio de sesión único (SSO) para administrar y controlar el acceso de los usuarios a varias cuentas y aplicaciones en las instalaciones y en la nube, lo que brinda facilidad de acceso para una mejor experiencia de usuario y una mayor productividad de sus empleados.
Modelo de responsabilidad compartida
Implementar la seguridad en la nube es una responsabilidad compartida.
Comprender dónde termina y comienza la responsabilidad entre usted y su proveedor de nube es fundamental para mantener una postura de seguridad sólida. Un malentendido aquí puede crear vulnerabilidades y brechas en su seguridad que de otro modo serían fácilmente evitables.
Amazon Web Services y Azure proporcionan documentación clara sobre su modelo de responsabilidad compartida, brindándole la información que necesita para comprender dónde se encuentra la responsabilidad de la seguridad. A continuación, puede ver una representación visual de la responsabilidad compartida de cada proveedor de la nube:
Modelo de responsabilidad compartida de AWS

Modelo de responsabilidad compartida de AWS Cloud Platform (Fuente de la imagen: AWS)
Modelo de responsabilidad compartida de Azure

Modelo de responsabilidad compartida de Azure Cloud Platform (Fuente de la imagen: Microsoft)
Apoyo
Al administrar su implementación en la nube, se encontrará con situaciones en las que no tendrá los conocimientos necesarios para realizar determinadas tareas o solucionar problemas. Cuando esto sucede, necesita un proveedor en la nube que pueda brindarle asistencia con una guía efectiva y soporte adicional, para que pueda resolver estos desafíos rápida y fácilmente.
Soporte de autoservicio
AWS y Azure son ampliamente reconocidos por su soporte de autoservicio. Esto incluye extensos repositorios de documentación técnica y prósperas comunidades en línea que abarcan innumerables blogs, grupos y foros de discusión.
Aquí encontrará cientos de miles de expertos en la nube que comparten abiertamente sus conocimientos y experiencia. Puede explorar un ecosistema en constante crecimiento de temas, tutoriales, debates y reuniones virtuales o en persona.
A continuación, puede encontrar enlaces a estos invaluables sistemas de soporte de autoservicio:
Planes de apoyo
No se pueden resolver todas las situaciones mediante el autoservicio. Con el tiempo, se encontrará con una situación en la que necesitará el apoyo práctico inmediato de un experto. Cuando llega esta situación, es mejor tener una solución de soporte oficial, directamente de su proveedor de nube.
Tanto AWS como Azure ofrecen planes básicos de soporte en la nube, junto con una variedad de planes premium pagados. Si está considerando un plan premium, investigue y comprenda qué se incluye junto con las tarifas asociadas, asegurándose de elegir el plan que necesita a un precio que pueda pagar.
Planes de AWS Cloud Support
AWS tiene cuatro planes de soporte disponibles divididos entre niveles premium y gratuito. El soporte premium se divide en tres niveles: desarrollador, comercial y empresarial
Los precios comienzan desde $ 29 / mes o 3% del uso de AWS y escala hacia arriba $ 15,000 / mes. Los precios para empresas y empresas se calculan según un porcentaje del uso de AWS que disminuye entre paréntesis, como se muestra a continuación:
- 10% de la primera $ 150 mil
- 7% de $ 150 mil a $ 500 mil
- 5% de $ 500 mil a $ 1 millón
- 3% de $ 1 millón +
Cada aumento de nivel de soporte se suma a sus opciones disponibles, que incluyen:
- Comprobaciones de las mejores prácticas
- Canales de comunicación adicionales
- Disponibilidad 24/7
- Emitir tiempos de respuesta dentro de los 15 minutos para interrupciones críticas para el negocio
- API de soporte
- Recursos de formación
- Acceso a un administrador de cuentas técnico
Los planes premium son totalmente personalizables, lo que le permite elegir a qué productos y servicios desea agregar soporte premium y le brinda un mayor control sobre sus costos. junto con un servicio de soporte que refleje sus necesidades.
Planes de soporte técnico en la nube de Azure
Microsoft ofrece cinco planes de soporte de Azure: Basic, Developer, Standard, Professional Direct y Premier.
Los planes de soporte Básico, Desarrollador y Estándar se basan en roles y ofrecen planes que van desde gratuitos hasta $ 100 / mes por usuario. Cada aumento de nivel agrega capas adicionales de soporte, que incluyen:
- Más tipos de soporte
- Más canales de comunicación
- Tiempos de respuesta más rápidos
- Soporte de arquitectura general
El soporte Professional Direct es el paquete Goldilocks, que posiciona su atractivo en soporte y precios entre el soporte basado en roles y el soporte Premier. Viene con una etiqueta de precio de $ 1000 / mes por usuario y está dirigido a organizaciones con una dependencia crítica para el negocio de Azure.
Professional Direct está un paso por encima del soporte estándar con servicios adicionales, que incluyen:
- Tiempos de respuesta inferiores a 1 hora
- Soporte de arquitectura
- Soporte de Operaciones
- Capacitación
- Un administrador de cuentas dedicado
El soporte Premier es el nivel más alto de soporte; deberá comunicarse con Microsoft para conocer los precios. Está diseñado para organizaciones con una dependencia crítica para el negocio de Azure en varios productos.
El soporte Premier es otro paso adelante de Professional Direct, con servicios adicionales que incluyen:
- Tiempos de respuesta de 15 minutos
- Arquitectura personalizable y soporte operativo
- Entrenamiento bajo demanda
- Un administrador de cuentas técnico designado
- Lanzar soporte para implementaciones de nuevos productos y servicios
En Kinsta, comprendemos la importancia del soporte experto de primera clase. Es por eso que todo nuestro equipo de soporte está compuesto por ingenieros de WordPress y Linux altamente calificados. Le brindamos acceso a expertos que contribuyen activamente al núcleo de WordPress, a proyectos de código abierto e incluso al desarrollo de complementos.
Creemos en el apoyo de expertos para todos. Obtendrá el mismo nivel de soporte premium, ya sea una PYME o una empresa Fortune 500, lo que hace que nuestro servicio de soporte sea insuperable.
Facturación y precios
Al igual que con cualquier producto que compre, el precio es siempre una de las consideraciones más importantes. Desafortunadamente, obtener una comparación de precios precisa para las implementaciones en la nube entre proveedores será uno de los aspectos más desafiantes y que requieren más tiempo del proceso de decisión.
El enfoque de facturación y los descuentos por uso de cada proveedor, más las combinaciones casi ilimitadas de productos y servicios, crean niveles de complejidad que la mayoría de los profesionales no logran navegar con éxito.
Para ayudarlo a comprender el desafío de crear una comparación de precios precisa, aquí hay una pequeña selección de variables que puede controlar para influir en el precio de su implementación en la nube:
- Maquinas virtuales: Número de instancias, requisitos de RAM, número de CPU, instancias reservadas o temporales.
- Discos de almacenamiento: Cantidad de almacenamiento requerida, tipos de datos, requisitos de redundancia, conectados a la red o conectados localmente.
- Modelo de suscripción: Compra por segundo, minuto, hora, día, mes o año.
- Apoyo: Qué nivel elige, si personaliza su soporte, su gasto promedio mensual en la nube
- Modelo de pago: Ya sea que esté seleccionando un servicio de pago por uso, una instancia reservada o un contrato de uso comprometido a largo plazo
- Localización: La ubicación del centro de datos también influye en los precios
La complejidad de la comparación de precios aumenta exponencialmente con cada producto o servicio adicional que incluya. La perspectiva solo se vuelve más desafiante al descifrar manualmente las tecnologías comparables entre cada proveedor de la nube.
¡Pero no todo está perdido! Hemos investigado y descubierto una serie de herramientas y datos que lo guiarán hacia la formulación de su propia comparación personalizada de precios de AWS frente a Azure.
Comparación de precios de AWS vs Azure Cloud
Tanto AWS como Azure le ofrecen una multitud de opciones entre cientos de productos y servicios en la nube comparables.
Cada proveedor ofrece su propio mecanismo de precios único y una gama de opciones configurables para influir en el costo total. Incluso una implementación en la nube simple de una sola instancia de VM con almacenamiento adjunto vendrá con miles de configuraciones de productos e iteraciones de precios para elegir.
Comprender las necesidades de su negocio y los productos en la nube asociados que necesita le permitirá concentrarse en esta situación. Solo entonces podrá limitar sus opciones y comenzar a realizar sus comparaciones de precios en la nube.
Calculadoras de precios en la nube
Para ayudarlo a navegar y formar una comparación de precios precisa, tanto Amazon como Microsoft han creado calculadoras integrales de precios en la nube, poniendo cada producto, opción configurable y el precio asociado a su alcance.
Comparación de precios de AWS vs Azure Compute
Para brindarle más información sobre cómo se comparan AWS y Azure en los precios de la nube, hemos realizado nuestra propia investigación.
Hemos optado por centrarnos específicamente en comparar los costos de las máquinas virtuales de Azure y Amazon EC2. Según Gartner, esta decisión se basa en el hecho de que los recursos informáticos representan dos tercios del gasto total para una implementación de nube promedio.
Configuración para la comparación de precios en la nube
Para crear una comparación de manzanas con manzanas entre las máquinas virtuales de Azure y AWS, hemos elegido las mismas opciones de configuración en las CPU, los sistemas operativos y las regiones:
- Región: Este de EE. UU. – Virginia del Norte (AWS – Este de EE. UU., Azure – Este de EE. UU.)
- Sistema operativo: Linux
- CPU virtuales / núcleos: 4
Luego, seleccionamos instancias de VM con especificaciones de RAM comparables en los siguientes tipos de uso de máquinas:
- Propósito general
- Optimizado para computación
- Optimizado para memoria
Cuando realice su propia configuración, tómese un tiempo para explorar las opciones. Descubrirá rápidamente que cambiar entre las diferentes variables según el tipo de instancia, la región, el sistema operativo y las CPU puede alterar significativamente su precio estimado.
Para nuestra comparación de precios, hemos elegido las siguientes instancias:
| Tipo de instancia | Amazon EC2 | RAM de AWS
(Gibraltar) |
Máquina virtual de Azure | RAM de Azure
(Gibraltar) |
| Propósito general | t4g.xlarge | dieciséis | B4MS | dieciséis |
| Optimizado para computación | c6g.xlarge | 8 | F4 | 8 |
| Optimizado para memoria | r6g.xlarge | 32 | E4a v4 | 32 |
Pago por uso
El precio de pago por uso le ofrece un enfoque flexible y bajo demanda para el consumo de recursos en la nube. Esta opción, ideal para organizaciones con uso intermitente de la nube, le permite agregar y eliminar recursos de la nube de acuerdo con la demanda. Sin embargo, esta flexibilidad tiene un costo, ya que los modelos de precios de pago por uso tienen el precio más alto por hora:
| Tipo de instancia | Amazon EC2 | Precio de AWS
(por hora) |
Máquina virtual de Azure | Precio de Azure
(por hora) |
| Propósito general | t4g.xlarge | 0,134 USD | B4MS | $ 0.166 |
| Optimizado para computación | c6g.xlarge | $ 0.136 | F4 | 0,199 USD |
| Optimizado para memoria | r6g.xlarge | $ 0.201 | E4a v4 | $ 0.252 |
Al comparar los precios de AWS y Azure VM, Amazon EC2 es el claro ganador entre los tipos de instancias de uso general, optimizados para computación y optimizados para memoria. AWS es un mínimo de 20% más barato en las tres categorías.
Si solo está interesado en recursos informáticos intermitentes a corto plazo y tiene cargas de trabajo resistentes a la interrupción, debería considerar la posibilidad de explorar instancias temporales. Conocidas como instancias puntuales en AWS y máquinas virtuales puntuales en Azure, las instancias temporales son hasta 90% más barato que los precios a pedido y de pago por uso.
Planes de compromiso a largo plazo
Si está planeando una implementación en la nube a largo plazo, los planes de compromiso a largo plazo con su proveedor de la nube ofrecerán un ahorro de costos significativo en comparación con los modelos de pago por uso.
Tanto AWS como Azure ofrecen planes de compromiso a largo plazo, a los que se refieren como instancias reservadas, donde puede elegir entre dos compromisos iniciales: un año o tres años. Las instancias reservadas se recompensan con un ahorro de costos de hasta 72% sobre los precios según demanda y de pago por uso.
AWS ofrece una mayor flexibilidad para sus planes de instancias reservadas en comparación con Azure. Con Amazon EC2, puede elegir entre dos planes:
- Instancias convertibles: La capacidad de cambiar a una instancia de VM más nueva cuando esté disponible durante su compromiso a largo plazo.
- Instancias no convertibles: Te comprometes a usando la misma instancia de VM durante la duración de su compromiso a largo plazo.
Las instancias no convertibles, en las que paga todo por adelantado, ofrecen el mayor nivel de descuento a medida que sacrifica la flexibilidad en su implementación.
Al comparar instancias reservadas para AWS, hemos elegido un 100% pago por adelantado e instancias no convertibles para desbloquear el mayor descuento disponible. Pagar por adelantado con Azure parece no influir en su porcentaje de descuento, al menos según la calculadora de precios de Azure.
Instancia reservada de un año
| Tipo de instancia | Amazon EC2 | Precio de AWS
(por hora) |
Máquina virtual de Azure | Precio de Azure
(por hora) |
| Propósito general | t4g.xlarge | 0,079 USD | B4MS | $ 0.097 |
| Optimizado para computación | c6g.xlarge | 0,080 USD | F4 | $ 0.124 |
| Optimizado para memoria | r6g.xlarge | $ 0.118 | E4a v4 | 0,148 USD |
Al comparar los precios de las instancias reservadas de un año, AWS es el claro ganador en los tres tipos de instancias.
AWS es 20% más barato que Azure en los tipos de instancias de uso general y de memoria optimizada, y una impresionante 40% más económico en tipos de instancias optimizadas para computación.
Ambos proveedores de nube ofrecen un promedio de 40% Ahorro de costos para instancias reservadas de un año en comparación con los precios según demanda y de pago por uso.
Instancia reservada de tres años
| Tipo de instancia | Amazon EC2 | Precio de AWS
(por hora) |
Máquina virtual de Azure | Precio de Azure
(por hora) |
| Propósito general | t4g.xlarge | $ 0.050 | B4MS | 0,062 USD |
| Optimizado para computación | c6g.xlarge | $ 0.051 | F4 | $ 0.078 |
| Optimizado para memoria | r6g.xlarge | 0,075 USD | E4a v4 | $ 0.099 |
Al comparar los precios de AWS con Azure para instancias reservadas de tres años, AWS continúa ofreciendo los precios más competitivos y es nuevamente la opción más barata en los tres tipos de instancias.
En todos los tipos de instancias de uso general y de memoria optimizada, AWS 20% más barato que Azure. La brecha de precios se amplía para los tipos de instancias optimizadas para computación, con AWS 35% más barato que su equivalente de Azure.
Cuando se trata de instancias reservadas de tres años, AWS y Azure ofrecen un impresionante ahorro medio de costes de 60% versus precios bajo demanda, de pago por uso.
Pruebas gratis
Una prueba gratuita es ideal para probar los servicios del proveedor de la nube sin la necesidad de hacer un compromiso financiero.
Tanto AWS como Azure ofrecen pruebas gratuitas en una variedad de sus servicios en la nube principales, lo que le brinda una cantidad de recursos predefinida durante un período de tiempo establecido, perfecto para probar los servicios en la nube.
Además de esto, ambos proveedores de nube también ofrecen servicios en la nube «siempre gratuitos», ideales si tiene pocos requisitos de uso de la nube y no le preocupa que se interrumpan las operaciones. Miremos más de cerca.
Capa gratuita de AWS
Con la capa gratuita de AWS, tendrá acceso gratuito a 85 productos y servicios de nube de AWS diferentes en computación, almacenamiento, base de datos, IoT, IA y muchas más categorías.
La capa gratuita de AWS se divide en tres tipos:
- Siempre libre: Una oferta gratuita que nunca caduca y está disponible para todos los clientes de AWS
- 12 meses gratis: Disponible gratis durante los primeros 12 meses desde su registro inicial en AWS
- Ensayos: Gratis por un corto plazo después de la activación de un servicio en particular
Si está explorando AWS por primera vez, le recomendamos que inspeccione las opciones de procesamiento y almacenamiento de AWS incluidas de forma gratuita durante los 12 meses posteriores al registro. Estos son los servicios que formarán la base de su implementación en la nube:
- Calcular: Acceso a Amazon EC2 durante 750 horas al mes con un t2. o t3. micro instancia
- Almacenamiento: Almacenamiento estándar de Amazon S3 de 5 GB por mes con 20.000 operaciones de lectura y escritura de 2.000
Por supuesto, hay una serie de restricciones, así que asegúrese de consultar las Preguntas frecuentes de la capa gratuita de AWS para obtener información clave, como pasar de la versión gratuita a la modalidad de pago por uso, las restricciones regionales y más.
Cuenta gratuita de Azure
La creación de una cuenta gratuita de Azure desbloqueará el acceso gratuito a 54 productos y servicios en la nube de Azure en computación, almacenamiento, bases de datos, seguridad, inteligencia artificial y muchas más categorías.
La cuenta gratuita de Azure le ofrece dos tipos de acceso:
- 12 meses gratis: Acceso a 25 productos en la nube solo durante 12 meses
- Siempre libre: Acceso a 29 productos en la nube que siempre son gratuitos
Además de su acceso gratuito, también recibirá $ 200 de crédito para gastar durante los primeros 30 días después de registrarse.
Si está probando la plataforma en la nube de Azure por primera vez, nos haremos eco de nuestros sentimientos con AWS y le sugeriremos que pruebe los servicios de almacenamiento y computación de Azure, que son gratuitos durante los primeros 12 meses:
- Calcular: Acceso a Azure durante 750 horas al mes con una instancia de nivel B1S Standard con un sistema operativo Linux o Windows
- Almacenamiento: Azure Blob de 5 GB por mes con 20.000 operaciones de lectura y escritura de 10.000
Al igual que con AWS, asegúrese de explorar las preguntas frecuentes sobre la cuenta gratuita de Azure, ya que hay una serie de restricciones y consideraciones que debe conocer.
¿AWS es más barato que Azure?
Determinar qué proveedor de nube ofrece el precio más competitivo no es una tarea fácil.
Cuando se trata de precios de computación, basados en nuestra extensa investigación, podemos decir con confianza que AWS es más barato que Azure en promedio, un hecho que es consistente en todos los planes de precios de instancias reservadas y de pago por uso.
Pero ese es solo un aspecto de su implementación en la nube. Mirando el panorama general, disculpe el juego de palabras, las cosas se nublan. Nuestra investigación más amplia sobre productos, servicios y modelos de precios comparativos en la nube muestra que el equilibrio puede cambiar entre AWS y Azure.
Un estudio de NetApp que compara los precios del almacenamiento muestra definitivamente que Azure es la opción más barata para Object Storage. Sin embargo, para los precios de Block Storage, el equilibrio cambia y AWS se convierte en la opción más económica.
Después de reflexionar, decidir si AWS o Azure es el proveedor de nube más barato es una respuesta que sigue siendo única para su organización, definida por su ubicación, configuración de implementación de nube, requisitos de recursos, plan de precios elegido y otras innumerables variables que influirán en su costo final. .
Resumen
Al comparar Amazon Web Services con Azure, hemos intentado responder a la pregunta de qué proveedor de nube es el mejor en general. Al final del viaje, nuestra investigación favorece en gran medida a AWS como el claro ganador.
Dando un paso atrás y mirando el panorama general, varios factores clave hacen que esta sea una decisión bastante fácil:
- AWS ha sido aclamado constantemente como el proveedor líder en el Cuadrante Mágico de Gartner
- Una investigación de toda la industria muestra que Amazon tiene una mayor participación en el mercado de la nube que Azure
- AWS ofrece más productos y servicios en la nube que Azure
- La red en la nube de Amazon es más grande, con más puntos de presencia en todo el mundo
- AWS venció a Azure en la investigación de rendimiento de almacenamiento, red e informática independiente de Cockroach Labs en todos los ámbitos
- AWS es más barato que Azure para los precios informáticos, que forma la columna vertebral de las implementaciones en la nube
Sin embargo, esta investigación nos ha enseñado que esta respuesta puede cambiar según los requisitos únicos de cada empresa. Por lo tanto, si bien AWS puede verse mejor en general, su propia investigación para su negocio puede llevarlo a decidir sobre Azure como la mejor opción para usted.
Al final, el hecho es que tanto Azure como AWS son proveedores de vanguardia con la mejor plataforma en la nube, productos y servicios para ofrecer. Dondequiera que termine, obtendrá una gran cantidad de beneficios de la nube.
Si disfrutó de este artículo, entonces le encantará la plataforma de alojamiento de WordPress de Kinsta. Acelere su sitio web y obtenga asistencia las 24 horas, los 7 días de la semana de nuestro veterano equipo de WordPress. Nuestra infraestructura impulsada por Google Cloud se centra en el escalado automático, el rendimiento y la seguridad. ¡Permítanos mostrarle la diferencia de Kinsta! Mira nuestros planes
[ad_2]
Source by [author_name]


