
OPNsense vs pfSense - Quel est le meilleur ?
Un instrument crucial pour assurer la sécurité du réseau est le pare-feu. Il défend votre réseau contre les attaques et les accès indésirables.
Deux choix de pare-feu bien connus pour les particuliers et les entreprises sont pfSense et OPNsense. Ces programmes sont réputés pour leurs fonctionnalités de pointe, leur convivialité et leurs solides capacités de sécurité.
Les utilisateurs peuvent cependant avoir du mal à choisir entre les deux, car cela peut être difficile.
Heureusement, dans cet article, nous comparerons OPNsense avec pfSense pour vous aider à décider lequel vous convient le mieux.
Commençons.
Qu'est-ce qu'OPNsense ?
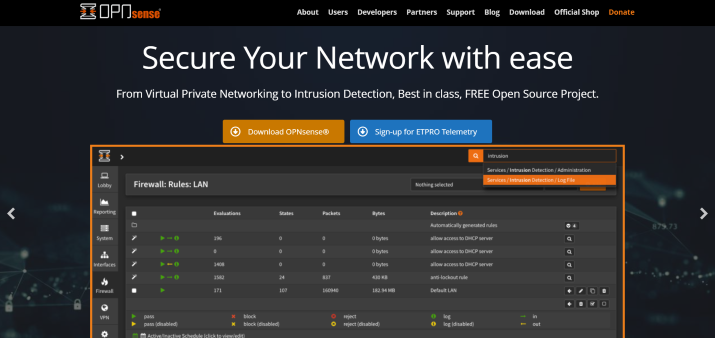
La plate-forme de pare-feu et de routage open source OPNsense offre aux réseaux une protection de niveau entreprise. Il a FreeBSD comme base et est destiné à fournir un haut niveau de liberté et de personnalisation.
Les administrateurs réseau peuvent configurer et administrer des règles de pare-feu, configurer des connexions VPN et surveiller le trafic réseau en direct avec OPNsense.
La plate-forme prend également en charge des fonctionnalités sophistiquées telles que le contrôle de la bande passante, le filtrage Web et la détection et la prévention des intrusions.
L'interface conviviale d'OPNsense, qui le rend simple à configurer et à administrer même pour les personnes non techniques, est l'un de ses principaux avantages.
De plus, il fournit une sélection de plugins et de modules complémentaires qui permettent aux utilisateurs d'étendre leurs capacités et de les ajuster à leurs besoins particuliers.
OPNsense est réputé pour son dévouement à la sécurité, avec des mises à jour et des correctifs fréquents pour corriger les failles potentielles.
Les administrateurs peuvent observer et examiner l'activité du réseau au fil du temps grâce aux solides options de journalisation et de création de rapports de la plate-forme.
Qu'est-ce que pfSense ?

pfSense est un autre programme de pare-feu et de routeur open source robuste et gratuit basé sur FreeBSD.
Il peut être utilisé à la place des pare-feu commerciaux et est conçu pour offrir sécurité, fiabilité et performances aux réseaux d'entreprise.
En raison de sa grande adaptabilité et de sa capacité à être configuré pour répondre à des besoins particuliers, pfSense est une option privilégiée pour les petites et moyennes entreprises.
Il comprend une variété de fonctionnalités sophistiquées, notamment les services DNS et DHCP, la mise en forme du trafic, l'équilibrage de charge et la connectivité VPN.
Du matériel dédié ou des machines virtuelles peuvent être utilisés pour déployer le programme, ce qui donne de la flexibilité aux administrateurs réseau. Il est simple de configurer et de gérer les paramètres réseau et les règles de pare-feu grâce à l'interface en ligne conviviale.
Les puissantes fonctions de sécurité de pfSense sont l'un de ses principaux avantages. L'inspection dynamique des paquets est une technique utilisée par le pare-feu pour examiner le trafic réseau et arrêter l'accès illégal au réseau.
De plus, il peut protéger les utilisateurs contre les attaques par déni de service distribué (DDoS) et bloquer les adresses IP dangereuses connues.
Les capacités de haute disponibilité de pfSense peuvent garantir que le réseau fonctionne toujours en cas de perte de matériel, ce qui constitue un autre avantage.
pfSense peut être configuré avec des fonctions de basculement et d'équilibrage de charge, permettant un fonctionnement fluide du réseau et une disponibilité accrue.
OPNsense vs pfSense : interface utilisateur
OPNsense

Source de l'image : OPNsense
L'interface utilisateur d'OPNsense est également basée sur le Web et a une disposition de menu similaire à pfSense.
Le tableau de bord d'OPNsense fournit une vue d'ensemble de l'état du VPN, des règles de pare-feu, des interfaces réseau et de la santé du système.
Des détails sur l'état du système et de l'interface, y compris l'utilisation du processeur, de la mémoire et du disque, sont fournis dans la section État. Les utilisateurs peuvent configurer des interfaces réseau et des VLAN dans la section Interfaces.
Semblable à pfSense, le composant Pare-feu d'OPNsense permet aux utilisateurs de définir et d'administrer des règles de pare-feu. L'accès à de nombreux protocoles VPN, dont OpenVPN, IPSec et WireGuard, est fourni par la section VPN.
OPNsense fournit un certain nombre de services réseau, notamment DHCP, DNS et NTP, dans la zone Services.
L'interface utilisateur d'OPNsense est ordonnée et bien structurée, avec un accent sur la sécurité.
Il offre des fonctionnalités sophistiquées telles que la mise en forme du trafic, la détection et la prévention des intrusions et le serveur proxy, ce qui en fait une excellente option pour les gestionnaires de réseau soucieux de la sécurité.
pfSense
L'interface utilisateur Web de pfSense est simple à utiliser et intuitive, ce qui facilite la navigation pour les utilisateurs novices et expérimentés. Le menu supérieur offre un accès rapide aux différents composants de l'interface, notamment le tableau de bord, l'état, le système, les interfaces, le pare-feu, le VPN et les services.
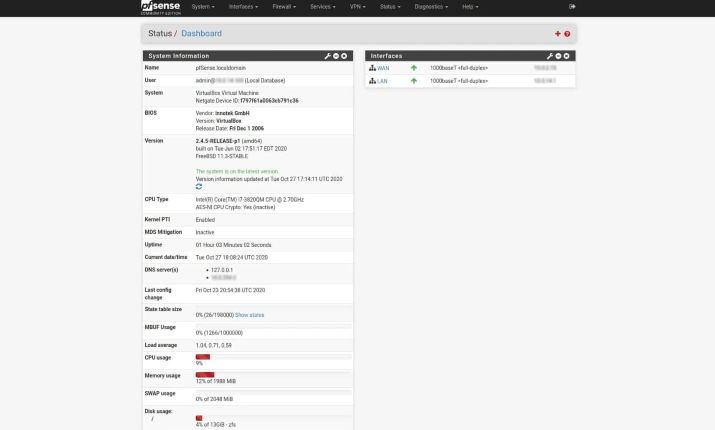
Source de l'image : Comparitech
Le tableau de bord offre un résumé de la santé du système, de l'activité du pare-feu et de l'état de l'interface, et les utilisateurs peuvent le personnaliser pour afficher les données qui leur sont les plus utiles.
Alors que la configuration de l'interface réseau est effectuée dans la section Interfaces, les utilisateurs peuvent modifier les paramètres système tels que le fuseau horaire, le DNS et le nom d'hôte dans la section Système.
Les utilisateurs peuvent créer et administrer des règles de pare-feu dans la zone Pare-feu, y compris autoriser ou interdire un trafic particulier en fonction de l'adresse IP, du port ou du protocole.
Ils peuvent créer des tunnels VPN et des clients dans la zone VPN, et ils peuvent accéder à d'autres services réseau, notamment DHCP, DNS et NTP dans la partie Services.
OPNsense vs pfSense : fonctionnalités de sécurité
OPNsense
Pare-feu: Le pare-feu avec état d'OPNsense limite le trafic en fonction de plusieurs facteurs, tels que les adresses IP source et de destination, les ports et les protocoles. Afin de se défendre contre les attaques, il dispose également d'un système de détection d'intrusion (IDS) et d'un système de prévention d'intrusion (IPS).
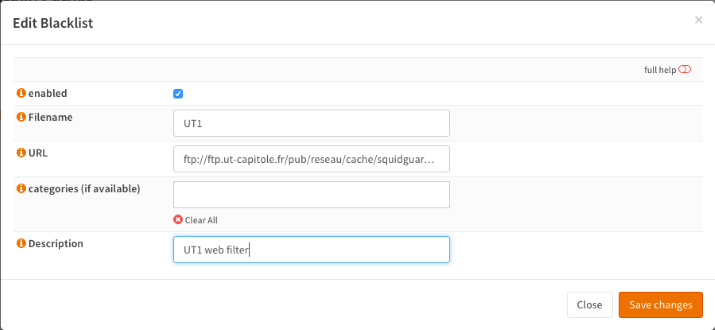
Source de l'image : OPNsense
Le pare-feu d'OPNsense inclut des fonctionnalités telles que le transfert de port, le NAT, la mise en forme du trafic et prend en charge IPv6.
VPN : OPNsense offre une connectivité sécurisée de site à site et de nombreuses technologies VPN, notamment IPsec, OpenVPN et WireGuard.

Source de l'image : OPNsense
Filtrage Web: OPNsense dispose d'un service de filtrage Web qui restreint l'accès aux sites Web en fonction de catégories telles que les réseaux sociaux, les jeux d'argent et la pornographie. Il fournit des paramètres de filtrage Web plus précis que pfSense et peut examiner le trafic HTTPS via une inspection SSL.
Authentification à deux facteurs : OPNsense prend en charge l'authentification à deux facteurs, qui double la sécurité en obligeant les utilisateurs à fournir à la fois un mot de passe et un jeton à usage unique émis par un matériel ou une application pour smartphone.
pfSense
Pare-feu: Le pare-feu de pfSense est puissant et capable de bloquer le trafic en fonction des adresses IP, des ports et des protocoles. Afin de se défendre contre les attaques, il dispose également d'un IDS/IPS. Le pare-feu de pfSense inclut des fonctionnalités telles que la redirection de port, le NAT, la mise en forme du trafic et prend en charge IPv6.

Source de l'image : OpenVPN
VPN : Comme OPNsense, pfSense offre également une communication sécurisée de site à site et de nombreux protocoles VPN, notamment IPsec, OpenVPN et L2TP.
Filtrage Web : La fonction de filtrage Web de pfSense restreint l'accès aux sites Web en fonction de catégories telles que les réseaux sociaux, les jeux d'argent et la pornographie. À l'aide de l'inspection SSL, il peut également analyser le trafic HTTPS.
Authentification multifacteur : Pour augmenter la sécurité, pfSense propose une authentification multi-facteurs.
OPNsense vs pfSense : gestionnaire de paquets
OPNsense

Source de l'image : Sunny Valley
Pour installer et gérer les packages sur le pare-feu OPNsense, un outil bien conçu est le gestionnaire de packages. L'interface utilisateur du gestionnaire de packages OPNsense est l'un de ses principaux avantages.
Une navigation facile vers les différents packages et leur statut est fournie via l'interface utilisateur graphique (GUI).
La gestion des packages d'OPNsense fournit une large gamme de packages, tels que des outils de sécurité, des services réseau, etc. L'équipe OPNsense met régulièrement à jour les packages pour s'assurer que vous utilisez toujours la version la plus récente.
L'installation d'un package est une opération rapide et simple. Les utilisateurs peuvent installer des packages en un seul clic grâce à la gestion des packages. De plus, il offre le choix de sélectionner des paramètres avancés et de spécifier les dépendances des packages lors de l'installation.
De plus, le gestionnaire de packages offre une zone centralisée pour contrôler les configurations des packages. Les utilisateurs peuvent démarrer, arrêter et personnaliser les packages en fonction de leurs besoins uniques. Ils peuvent également les activer ou les désactiver.
pfSense

Source de l'image : Netgate
Pour gérer les packages sur le pare-feu pfSense, il existe également un gestionnaire de packages dédié. En utilisant l'interface Web du pare-feu pfSense, on peut accéder à la gestion des packages pfSense.
L'interface utilisateur simplifie l'accès aux différents packages et à leur statut. Les outils de sécurité, les services réseau et autres conteneurs sont parmi les nombreux fournis par le gestionnaire de packages pfSense.
La communauté pfSense met régulièrement à jour les packages pour garantir qu'ils sont toujours dans la version la plus récente.

Source de l'image : Netgate
Les utilisateurs peuvent installer des packages en un seul clic grâce à une méthode comparable à celle d'OPNsense. De plus, il offre le choix de sélectionner des paramètres avancés et de spécifier les dépendances des packages lors de l'installation.
Une zone centralisée de gestion des configurations de packages est fournie par le gestionnaire de packages.
OPNsense vs pfSense : personnalisation
OPNsense
L'un des principaux avantages d'OPNsense est sa capacité à être personnalisé. En ajoutant et en personnalisant des modules complémentaires, des modules et des plugins, les utilisateurs peuvent personnaliser OPNsense en fonction de leurs besoins individuels.
La personnalisation d'OPNsense est possible de plusieurs manières, telles que :
Ajout de packages : Comme nous en avons déjà parlé, OPNsense vous permet d'installer des packages pour augmenter les capacités de la plate-forme. Le référentiel OPNsense, qui propose une sélection importante de modules complémentaires, de plug-ins et de modules, peut être utilisé pour installer les packages.

Source de l'image : Sunny Valley
L'interface Web peut être utilisée pour installer les packages et le menu "Système" peut être utilisé pour configurer les packages installés. Squid Proxy, OpenVPN et Intrusion Detection System sont quelques logiciels populaires.
Configuration des règles de pare-feu : Le pare-feu est l'élément le plus important de tout système de sécurité. Un pare-feu puissant est proposé par OPNsense et peut être adapté pour répondre à des besoins particuliers.
Sous l'option "Pare-feu", les règles de pare-feu peuvent être configurées. Des règles de pare-feu peuvent être ajoutées, modifiées ou supprimées pour autoriser ou interdire un trafic particulier.
Modification de l'interface graphique : L'interface Web d'OPNsense peut être modifiée pour répondre aux besoins particuliers d'un utilisateur. En incluant des fichiers CSS et des logos uniques, l'interface peut être modifiée.
Les logos peuvent être ajoutés au menu "Système", tandis que les fichiers CSS personnalisés peuvent être ajoutés, les fichiers CSS personnalisés peuvent être placés dans l'option "Apparence".
Configuration des interfaces réseau: OPNsense vous permet de configurer une variété d'interfaces réseau. Les interfaces peuvent être configurées pour répondre à des besoins particuliers, notamment la création de VLAN, l'attribution d'adresses IP statiques ou dynamiques et l'activation ou la désactivation de DHCP. L'option « Interfaces » vous permet de personnaliser les interfaces réseau.
Activation des services : Les services qui peuvent être activés ou désactivés en fonction des besoins de l'utilisateur sont fournis par OPNsense. Quelques services populaires sont DHCP, DNS et NTP. Via le menu "Services", les services peuvent être activés ou désactivés.
pfSense
pfSense, d'autre part, offre une nature très flexible qui permet aux clients d'adapter la plate-forme à leurs besoins uniques.
pfSense peut être personnalisé de plusieurs manières, de l'ajout de nouveaux packages et services à la modification de certains paramètres réseau. Voici quelques exemples des choix de personnalisation dans pfSense :
Configuration du réseau: pfSense offre aux clients une variété d'options pour ajuster leurs paramètres réseau. Afin de gérer le flux de trafic, les utilisateurs peuvent concevoir des interfaces réseau, créer des VLAN, configurer des adresses IP et des serveurs DNS et implémenter des règles de pare-feu.
Installation d'un paquet : Pour augmenter les fonctionnalités de pfSense, une variété de packages complémentaires peuvent être installés. Les utilisateurs peuvent configurer des logiciels comme OpenVPN pour un accès à distance sécurisé, Snort pour la détection des intrusions et Squid pour la mise en cache Web.
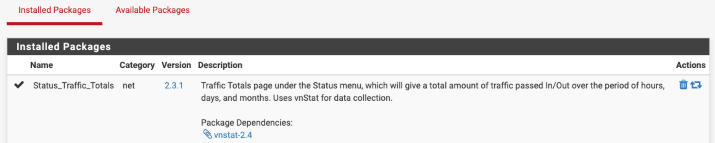
Source de l'image : Netgate
Scripts personnalisés : pfSense permet aux utilisateurs d'écrire leurs propres scripts pour automatiser des processus particuliers ou effectuer des configurations complexes. Dans les configurations réseau complexes, cela peut être particulièrement utile.
Thématisation : Les utilisateurs de pfSense peuvent également modifier l'apparence et la convivialité de la plate-forme. Les utilisateurs peuvent modifier ou créer leurs propres thèmes personnalisés en fonction de leurs préférences.
Gestion des utilisateurs : pfSense offre de puissants outils de gestion des utilisateurs qui permettent aux administrateurs de configurer et de contrôler les comptes d'utilisateurs avec certains droits d'accès.
Surveillance: Pour garder un œil sur l'activité et les performances du réseau, pfSense propose une variété d'outils de surveillance. Les utilisateurs peuvent concevoir des tableaux de bord personnalisés pour suivre des données particulières ou configurer des alertes pour des événements particuliers.
OPNsense vs pfSense : Configuration matérielle requise
OPNsense
Comme pour tout programme logiciel, les exigences matérielles d'OPNsense varient en fonction de la taille du réseau, du volume de trafic et des capacités souhaitées. Les spécifications matérielles suivantes sont nécessaires pour faire fonctionner OPNsense :
Configuration matérielle minimale requise :
- Processeur 64 bits fonctionnant à 1 GHz ou plus rapide
- 32 Go ou plus de stockage et 4 Go de RAM (SSD recommandé)
- Au moins deux interfaces réseau
Ces spécifications sont appropriées pour une utilisation à domicile ou dans de petits réseaux. Cependant, les spécifications matérielles suivantes sont recommandées pour les réseaux plus importants ou l'utilisation au niveau de l'entreprise.
Configuration matérielle recommandée :
- Au moins un processeur quad-core avec 64 bits
- 64 Go ou plus d'espace de stockage et 8 Go de RAM minimum (SSD recommandé)
- 4 interfaces réseau ou plus
Pour les grands réseaux, en particulier ceux avec des volumes de trafic élevés, les exigences matérielles suggérées garantissent des performances et une stabilité optimales. Étant donné qu'OPNsense exige une interface distincte pour chaque segment de réseau ou VLAN, la quantité d'interfaces réseau est particulièrement cruciale.
Il est important de réfléchir à la manière dont les cartes d'interface réseau (NIC) interagissent avec OPNsense en plus des exigences matérielles. Sortez de la liste de compatibilité sur le site Web OPNsense avant d'effectuer tout achat de matériel pour OPNsense.
Il est important de se rappeler que les exigences matérielles d'OPNsense peuvent changer en fonction des fonctionnalités requises et de l'architecture du réseau.
L'utilisation d'un service VPN, par exemple, peut nécessiter plus de ressources, tandis que l'utilisation d'OPNsense en tant que pont transparent peut nécessiter moins de ressources.
pfSense
PfSense est extrêmement adaptable et peut fonctionner sur une variété de plates-formes matérielles en termes de besoins matériels. Cependant, la taille du réseau, le volume de trafic et le cas d'utilisation prévu affectent tous le matériel minimal nécessaire pour exécuter pfSense.
Les spécifications matérielles suggérées pour pfSense sont les suivantes :
CPU: Bien que pfSense puisse fonctionner sur un processeur monocœur, il est conseillé d'utiliser un processeur multicœur avec une vitesse d'horloge d'au moins 2 GHz pour des performances optimales. Pour gérer un volume de trafic élevé et le cryptage VPN, cela est extrêmement crucial.
Mémoire: PfSense a besoin d'au moins 2 Go de RAM, cependant, il est conseillé d'avoir au moins 4 Go pour de meilleures performances et des réseaux plus grands.
Stockage: Bien que pfSense puisse fonctionner avec aussi peu que 4 Go de stockage, il est conseillé d'avoir au moins 16 Go pour accueillir les journaux système et les packages.
Cartes d'interface réseau (NIC) : Pour les fonctions de pare-feu et de routage, pfSense a besoin d'au moins deux cartes d'interface réseau (NIC). Pour une compatibilité et des performances améliorées, les cartes réseau avec chipsets Intel sont conseillées.
Source de courant: Pour les applications importantes, un onduleur (alimentation sans coupure) doit être utilisé comme source d'alimentation et doit pouvoir prendre en charge le matériel du système.
OPNsense vs pfSense : avantages et inconvénients
Avantages d'OPNsense
Open source: OPNsense est une plate-forme open source, ce qui signifie que toute personne souhaitant modifier ou étendre le logiciel peut accéder gratuitement au code source.
Personnalisation : OPNsense peut être configuré pour répondre à une variété d'exigences et est très adaptable.
Sécurité: OPNsense offre une variété de fonctionnalités de sécurité qui peuvent aider à protéger votre réseau contre les menaces en ligne, y compris la prise en charge VPN, la détection et la prévention des intrusions et le filtrage anti-spam.
Convivial: OPNsense offre une interface utilisateur Web intuitive qui simplifie l'administration et la configuration du pare-feu.
Inconvénients d'OPNsense
Exigences matérielles: OPNsense a besoin d'une machine dédiée pour fonctionner, ce qui est coûteux pour les petites entreprises ou les particuliers.
Courbe d'apprentissage: L'installation et la configuration d'OPNsense peuvent être difficiles et il peut être nécessaire de se familiariser avec la technologie de mise en réseau et de pare-feu.
Assistance minimale : Étant donné qu'OPNsense est une plate-forme open source, il se peut qu'il n'y ait pas beaucoup de support disponible, par conséquent les utilisateurs peuvent devoir se tourner vers des forums ou des ressources en ligne.
Compatibilité: OPNsense pourrait ne pas fonctionner avec tous les composants matériels, ce qui limiterait les possibilités offertes aux utilisateurs.
Avantages de pfSense
Fonctions de sécurité avancées : pfSense est une option populaire pour les petites et moyennes entreprises car il dispose de nombreuses fonctionnalités de sécurité sophistiquées, notamment la détection et la prévention des intrusions, la connectivité VPN et le contenu. filtration.
Personnalisable : Parce que pfSense est une plate-forme open-source, elle est très adaptable. Il s'agit d'une solution polyvalente pour une variété de configurations de réseau puisque les utilisateurs peuvent ajouter ou supprimer des fonctions en fonction de leurs besoins.
Simple à entretenir : Les administrateurs réseau peuvent facilement gérer et surveiller leurs réseaux grâce à l'interface Web conviviale et intuitive de pfSense.
Haute performance: pfSense est la réponse parfaite pour les entreprises qui ont besoin de capacités de mise en réseau hautes performances, car il est conçu pour être extrêmement évolutif et peut servir un grand nombre d'utilisateurs.
Avantages de pfSense
Courbe d'apprentissage abrupte : L'installation et la configuration de pfSense peuvent être difficiles en raison de la fonctionnalité étendue, qui peut être intimidante pour les nouveaux utilisateurs.
Assistance minimale : Bien que pfSense dispose d'une base d'utilisateurs dynamique qui fournit une assistance et des conseils, il manque un support commercial dédié, ce qui pourrait être un inconvénient pour les entreprises qui ont besoin d'une aide immédiate.
Compatibilité avec le matériel existant : Étant donné que pfSense a besoin d'un matériel spécifique pour fonctionner, les utilisateurs qui souhaitent utiliser leur matériel existant ou leur équipement grand public peuvent rencontrer des difficultés.
Configuration requise: Étant donné que pfSense a besoin d'une machine dédiée pour fonctionner, les utilisateurs ne disposant pas des ressources matérielles nécessaires peuvent avoir du mal à en configurer une.
Risques de sécurité : Tout en étant une plate-forme très sûre, pfSense présente toujours plusieurs menaces de sécurité qui pourraient survenir, notamment des paramètres mal configurés ou des logiciels obsolètes, qui peuvent mettre les réseaux en danger s'ils ne sont pas correctement gérés.
OPNsense vs pfSense : Similitudes et différences
Bien qu'OPNsense et pfSense diffèrent à plusieurs égards, ils ont également de nombreuses caractéristiques et fonctionnalités en commun.
Similitudes
Interface utilisateur: Les interfaces utilisateur graphiques (GUI) basées sur le Web fournies par pfSense et OPNsense simplifient la gestion et la configuration du pare-feu. Les interfaces graphiques offrent une variété de fonctions et d'options pour la sécurité du réseau et sont faciles à utiliser.
Open source: OPNsense et pfSense sont tous deux des programmes de pare-feu open source, ce qui implique que les utilisateurs sont libres de modifier et de partager leur code source conformément aux exigences des licences open source applicables.
Fonctionnalité de pare-feu : De puissantes fonctionnalités de pare-feu, notamment le filtrage de paquets, l'inspection dynamique et la traduction d'adresses réseau, sont proposées à la fois par pfSense et OPNsense (NAT). En outre, ils assistent les fonctions VPN et IDP (détection et prévention des intrusions).
Gestion des packages : La gestion des packages est une fonctionnalité fournie à la fois par OPNsense et pfSense, permettant aux utilisateurs d'ajouter et de contrôler des packages logiciels supplémentaires au pare-feu, tels que des serveurs proxy, le filtrage Web et d'autres programmes liés à la sécurité.
Différences
Équipes de développement : Les équipes de développement et les communautés différentes d'OPNsense et de pfSense peuvent entraîner des écarts dans les ensembles de fonctionnalités et l'exécution des deux produits.
Design de l'interface utilisateur: L'interface utilisateur d'OPNsense est plus contemporaine et esthétique que celle de pfSense, avec un accent plus fort sur les icônes et les visuels. L'interface utilisateur de pfSense est plus conventionnelle et simple.
Paramétrage par défaut : OPNsense a une configuration par défaut plus sécurisée que pfSense, ce qui implique qu'il a besoin de moins de personnalisation pour atteindre le plus haut niveau de sécurité.
Cycle de mise à jour : OPNsense publie des mises à jour mensuelles qui incluent fréquemment de nouvelles fonctionnalités et des corrections de bogues, ce qui correspond à un cycle de mise à jour plus régulier que pfSense. PfSense a tendance à privilégier la stabilité et la sécurité par rapport aux nouvelles fonctionnalités et a un cycle de mise à jour plus conservateur.
Licence : OPNsense et pfSense utilisent tous deux des licences Apache 2.0 libérales pour leurs logiciels, cependant, OPNsense utilise la licence GPL 2.0 plus stricte. Cela peut avoir un effet sur la façon dont le programme est distribué et utilisé dans des circonstances spécifiques.
OPNsense vs pfSense : prix
OPNsense et pfSense peuvent être configurés sur du matériel générique. Bien que les deux solutions soient gratuites, certaines dépenses sont liées à leur utilisation, telles que le matériel, le support et la maintenance.
OPNsense et pfSense peuvent être configurés sur une gamme de matériel, y compris des appliances spécialisées et des machines virtuelles. Selon les besoins précis du déploiement, le prix du matériel peut varier considérablement.
Vous pouvez vous référer à leurs sites officiels pour plus d'informations.
Conclusion
Vos propres exigences et préférences détermineront en fin de compte l'option que vous choisirez. Ces deux pare-feu open source sont puissants et riches en fonctionnalités et peuvent offrir une protection réseau fiable. Chacun a cependant des avantages et des inconvénients.
En fin de compte, vous ne pouvez pas vous tromper en choisissant OPNsense ou pfSense comme solution de sécurité réseau, car ce sont tous deux de superbes choix. Pour sélectionner la meilleure option pour vous, il est essentiel de tenir compte de vos besoins uniques, de vos contraintes financières et de votre niveau d'expertise technique.
Quelle que soit l'option que vous sélectionnez, il est essentiel de la maintenir à jour avec les correctifs de sécurité et les mises à niveau les plus récents pour garantir que votre réseau est entièrement protégé.


Laisser un commentaire